Фейковые ChatGPT и Claude прячут майнер рядом с подписанными программами
Самая опасная часть поддельного «приложения ChatGPT» может выглядеть вполне настоящей. Исследователи Check Point Research описали кампанию Yoba, в которой злоумышленники берут легитимные подписанные исполняемые файлы OpenAI и Anthropic и кладут рядом вредоносные библиотеки. При запуске Windows подхватывает такую DLL вместо ожидаемой — приём называется DLL sideloading.
По данным отчёта, приманками служили фальшивые проекты на GitHub и страницы GitHub Pages. Они обещали настольные версии вымышленных или неправдоподобных продуктов вроде «GPT-5.6 Sol», «GPT-6 Astra» и «Claude Opus». Ставок и форков накручивать не стали: авторы кампании рассчитывали на внешнюю выдачу и привычку скачивать «новые ИИ-инструменты» по ссылке из поиска.
Изображение: Check Point Research.
Подпись файла не спасает архив
Внутри ZIP-архивов исследователи нашли настоящий подписанный файл Setup.exe вместе с вредоносными компонентами. Для варианта с ChatGPT используется подписанный исполняемый файл OpenAI, для варианта с Claude — подписанный файл Claude. Подпись подтверждает происхождение конкретного EXE, но не делает безопасными соседние файлы в распакованной папке.
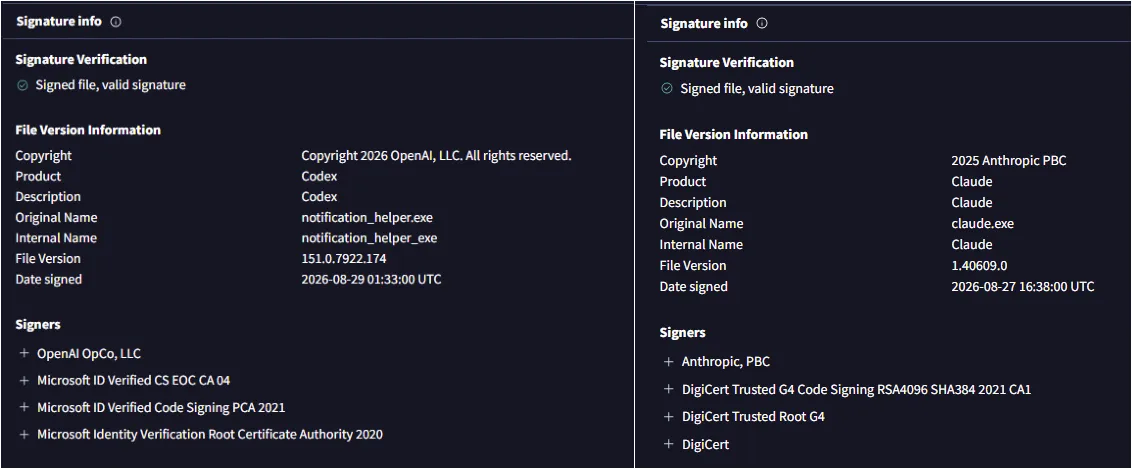
Скриншот: Check Point Research.
Дальше YobaDropper запускает загрузчик YobaLoader. В исследованной версии он получает управляющие данные через DNS-записи и использует Telegram-канал как часть цепочки доставки. Финальной нагрузкой оказался майнер XMRig; при этом сам загрузчик универсален, поэтому следующая волна может принести другой вредоносный код.
Практический вывод простой: не скачивайте «десктопный ChatGPT», Claude или новую модель из репозитория, найденного в поиске. Для известных сервисов начинайте с официального сайта производителя, а перед запуском проверяйте, нет ли рядом с установщиком неожиданных DLL и архивов. Значок цифровой подписи у одного файла — не индульгенция всему набору.