StepSecurity начала учитывать плагины Claude Code и Codex
StepSecurity добавила инвентаризацию плагинов для Claude Code и Codex: компания хочет дать командам безопасности список расширений, которые живут на ноутбуках разработчиков и распространяются через репозитории GitHub. Для рынка AI-кодинга это полезное смещение фокуса: риск теперь несёт не только зависимость в package.json, но и папка, которую агент запускает от имени человека.
Где появляется новый код
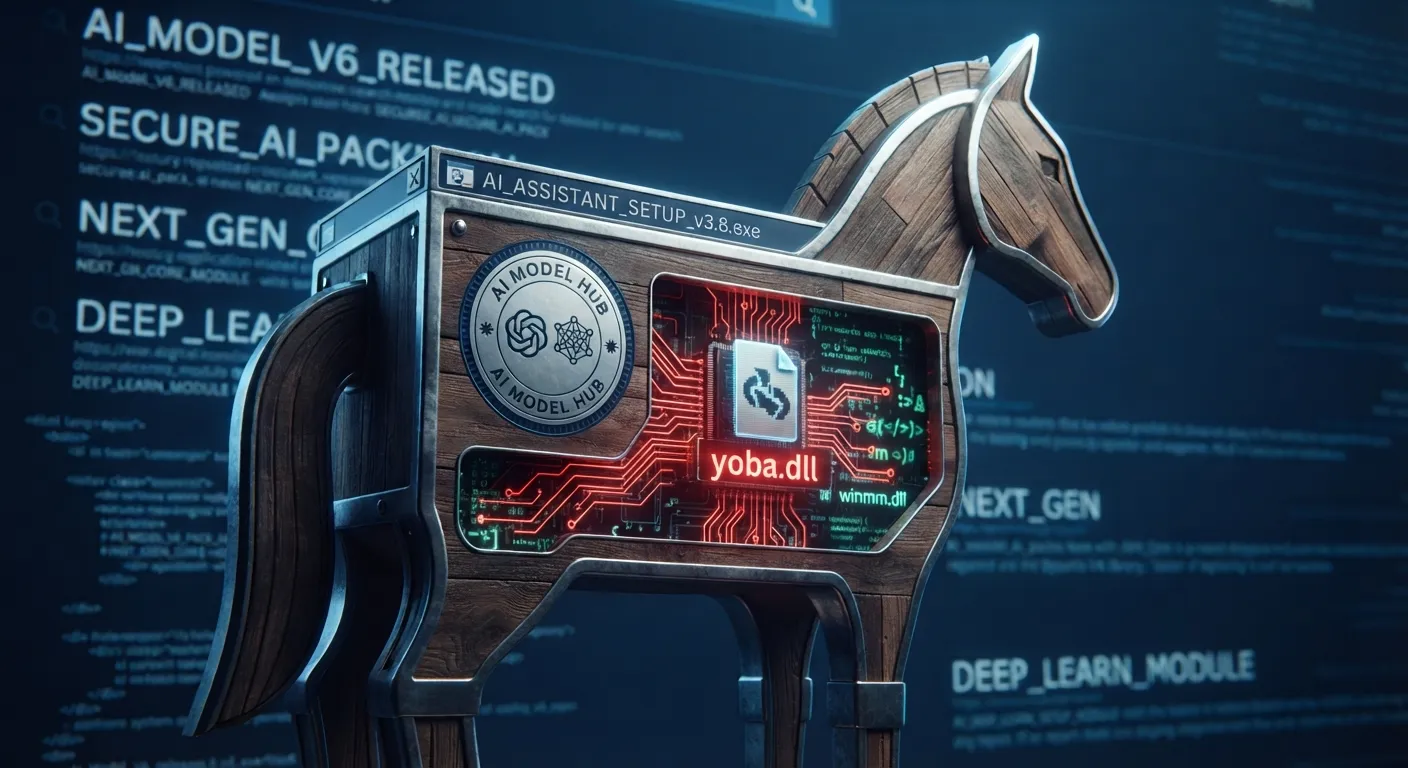
Плагин для кодового агента может содержать навыки, команды, субагентов, hooks и MCP-серверы. Hook — это команда, которая запускается в определённый момент работы агента; MCP-сервер подключает его к внешним инструментам и данным. Один такой пакет способен получить доступ к той же среде, где лежат SSH-ключи, облачные учётные данные и токены публикации.
Новый экран Agent Plugins в GitHub показывает, какие плагины репозитории организации публикуют или включают для участников. Dev Machine Guard, по сообщению StepSecurity, дополняет это списком установленных расширений на рабочих машинах: откуда пришёл пакет, какие файлы он включает и активен ли он.
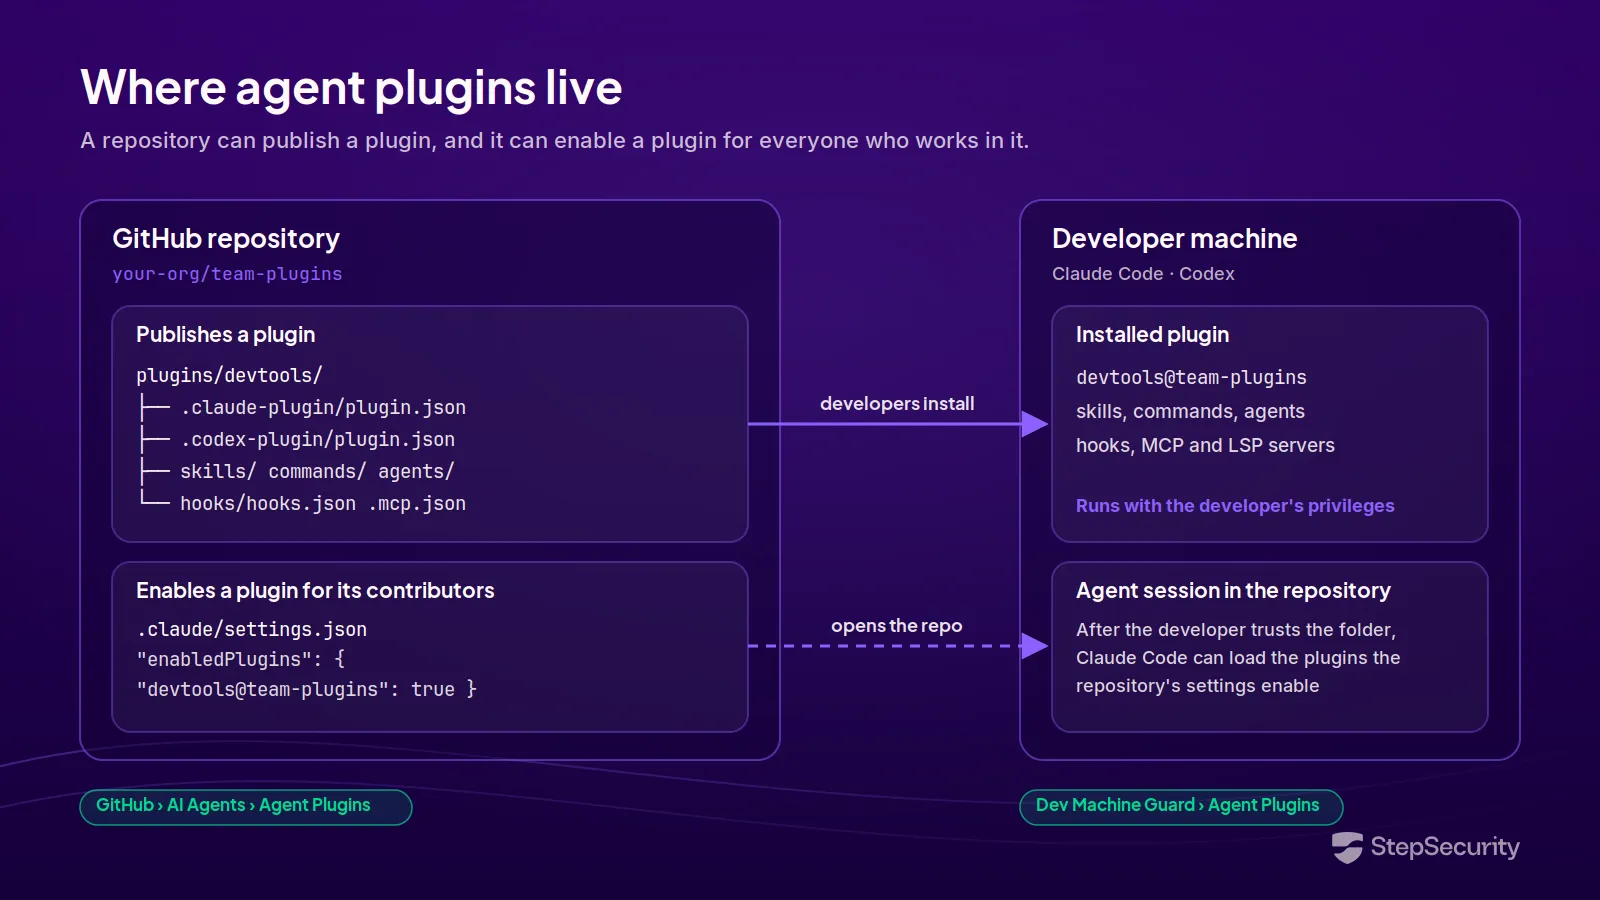
Схема: StepSecurity.
Почему это важнее списка расширений
Авторы продукта напоминают, что поля издателя, сайта и репозитория в манифесте плагина заполняет сам создатель. Они не доказывают, что расширение действительно выпустила заявленная команда. А репозиторий может не только предложить плагин, но и включить его для всех, кто доверит проекту рабочую папку; при автоматическом обновлении новая версия доедет без отдельной команды установки.
Это делает плагины отдельной поверхностью supply chain — цепочки поставки ПО. Инвентарь сам по себе не превращает подозрительное расширение в безопасное, но даёт базовую вещь, которой часто не хватает после инцидента: возможность быстро ответить, какой код был подключён к агентам и у кого.
Для команд, уже использующих Claude Code или Codex, следующий практический шаг — сопоставить список плагинов с владельцами и источниками, а для неизвестных пакетов отключить автообновления до проверки. Чем активнее агенты получают право запускать команды, тем ближе контроль их расширений к обычной защите CI/CD.
Полное описание механики и ограничений опубликовано в анонсе StepSecurity.