США предупредили об активной угрозе контроллерам Siemens: злоумышленники используют ИИ
США предупредили об активной угрозе контроллерам Siemens: злоумышленники используют ИИ
Американские CISA, NSA, ФБР, Минэнерго и Агентство по охране окружающей среды выпустили предупреждение об активной угрозе для промышленных контроллеров Siemens S7. По их данным, злоумышленники ищут плохо защищённые устройства в США и используют ИИ, чтобы быстрее готовить и дорабатывать скрипты для работы с ними.
Речь идёт не о доказанной остановке завода или аварии. Ведомства фиксируют разведку и развитие возможностей: инструменты могут выдавать себя за обычные программы мониторинга. Но саму угрозу власти называют активной, а не гипотетической.
Что именно ищут атакующие
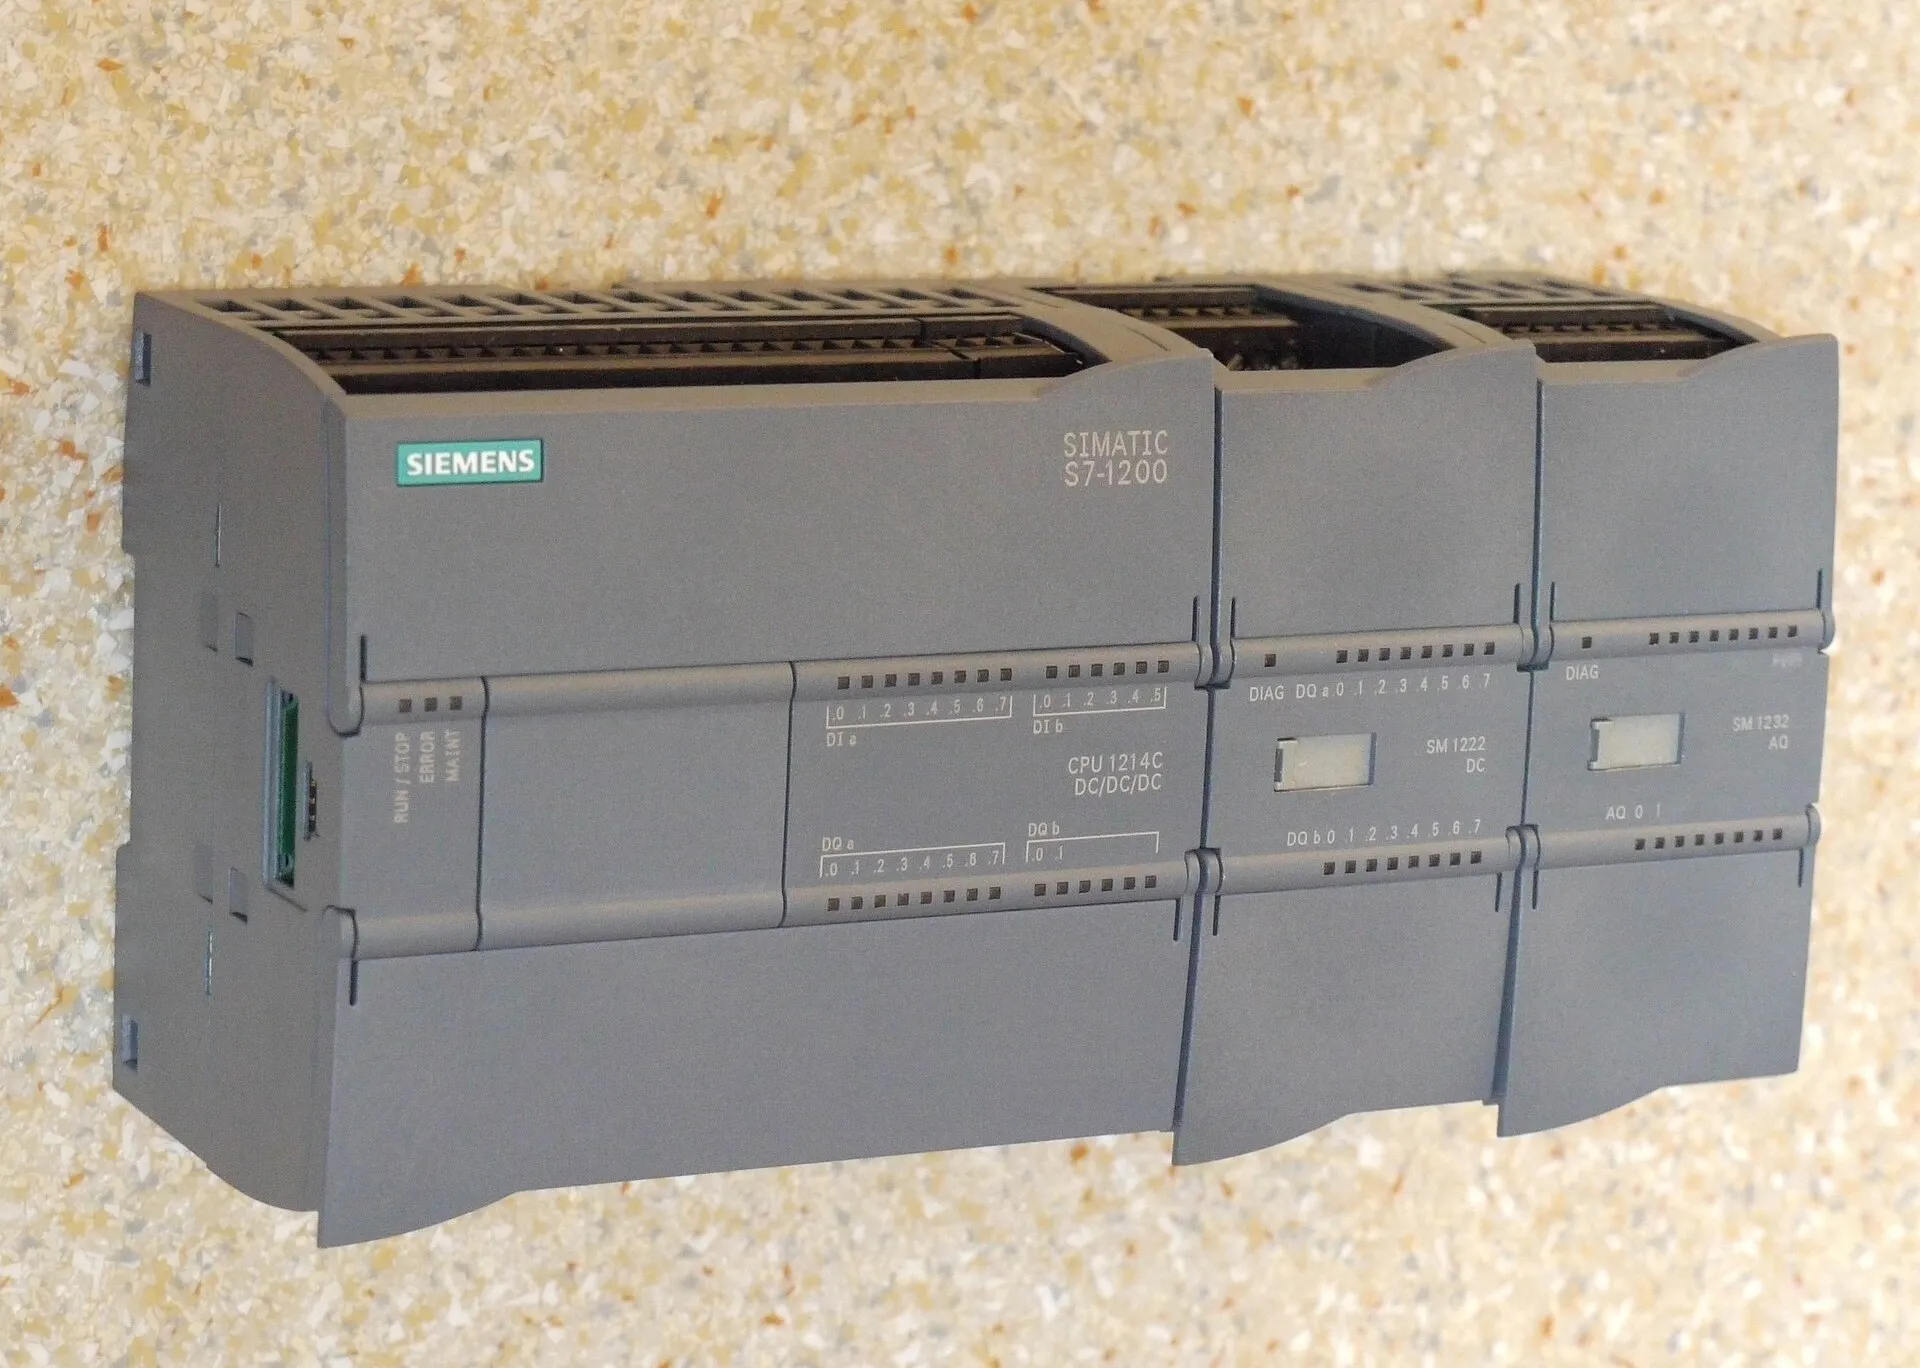
Программируемые логические контроллеры — небольшие компьютеры, которые управляют оборудованием на заводах, в энергетике, водоснабжении и других физических процессах. В предупреждении названы серии Siemens S7-200, S7-300, S7-400, S7-1200 и S7-1500.
По версии авторов бюллетеня, атакующих интересуют устройства со старым программным обеспечением, доступные из интернета или слабо отделённые от обычной корпоративной сети. Среди приоритетных целей упомянуты критическое производство, энергетика, водоочистка, химия, пищевая отрасль и коммерческие объекты. Конкретную группу ведомства не назвали.
ИИ здесь не «взламывает завод сам». Он сокращает время на рутинную часть: по открытой документации и готовым библиотекам можно быстрее собрать и менять скрипты, которые читают данные контроллера или пытаются получить доступ к его настройкам. Это снижает порог входа для атак на операционные технологии.
Почему предупреждение серьёзное
Самый опасный элемент истории — не название модели ИИ, а старое правило промышленной безопасности: контроллеры нельзя оставлять в интернете и подключать к ним всё подряд. Если к такому устройству получают несанкционированный доступ, возможны остановка процесса, поломка оборудования, утечка технологических данных и риск для людей.
Это пока перечень возможных последствий, а не отчёт о случившемся ущербе. Такая граница важна: громкий заголовок про «ИИ атаковал инфраструктуру» был бы неправдой. Подтверждено другое — государственные ведомства увидели действующую кампанию, в которой ИИ помогает готовить инструменты против реальных промышленных систем.
Что делать операторам
CISA рекомендует инвентаризировать контроллеры, установить критические обновления, убрать прямой доступ из интернета, проверить сегментацию сети и ограничить удалённый доступ. Отдельно стоит следить за необычной активностью вокруг промышленных протоколов и изменениями в конфигурации.
Для обычного читателя это ещё один сдвиг в кибербезопасности: ИИ не отменяет старые уязвимости, но делает их эксплуатацию быстрее. Там, где защита годами откладывалась, у атакующих появляется более дешёвый и удобный способ попробовать дверь.