AWS показала Well-Architected Agent: ИИ-ревизор для облака, но с правами и проверкой человеком
Облачный «советник» обычно выдаёт длинный список предупреждений, а дальше команда сама решает, что важнее. AWS пытается изменить этот порядок: новый Well-Architected Agent сначала спрашивает о целях бизнеса, а затем обещает ранжировать исправления по их эффекту и трудозатратам.
В публичном preview сервис анализирует метрики использования, конфигурации ресурсов и топологию приложения. AWS заявляет, что сопоставляет их с практиками Well-Architected для более чем 65 сервисов. На выходе — три уровня рекомендаций: для отдельного ресурса, для приложения и для архитектурного паттерна.
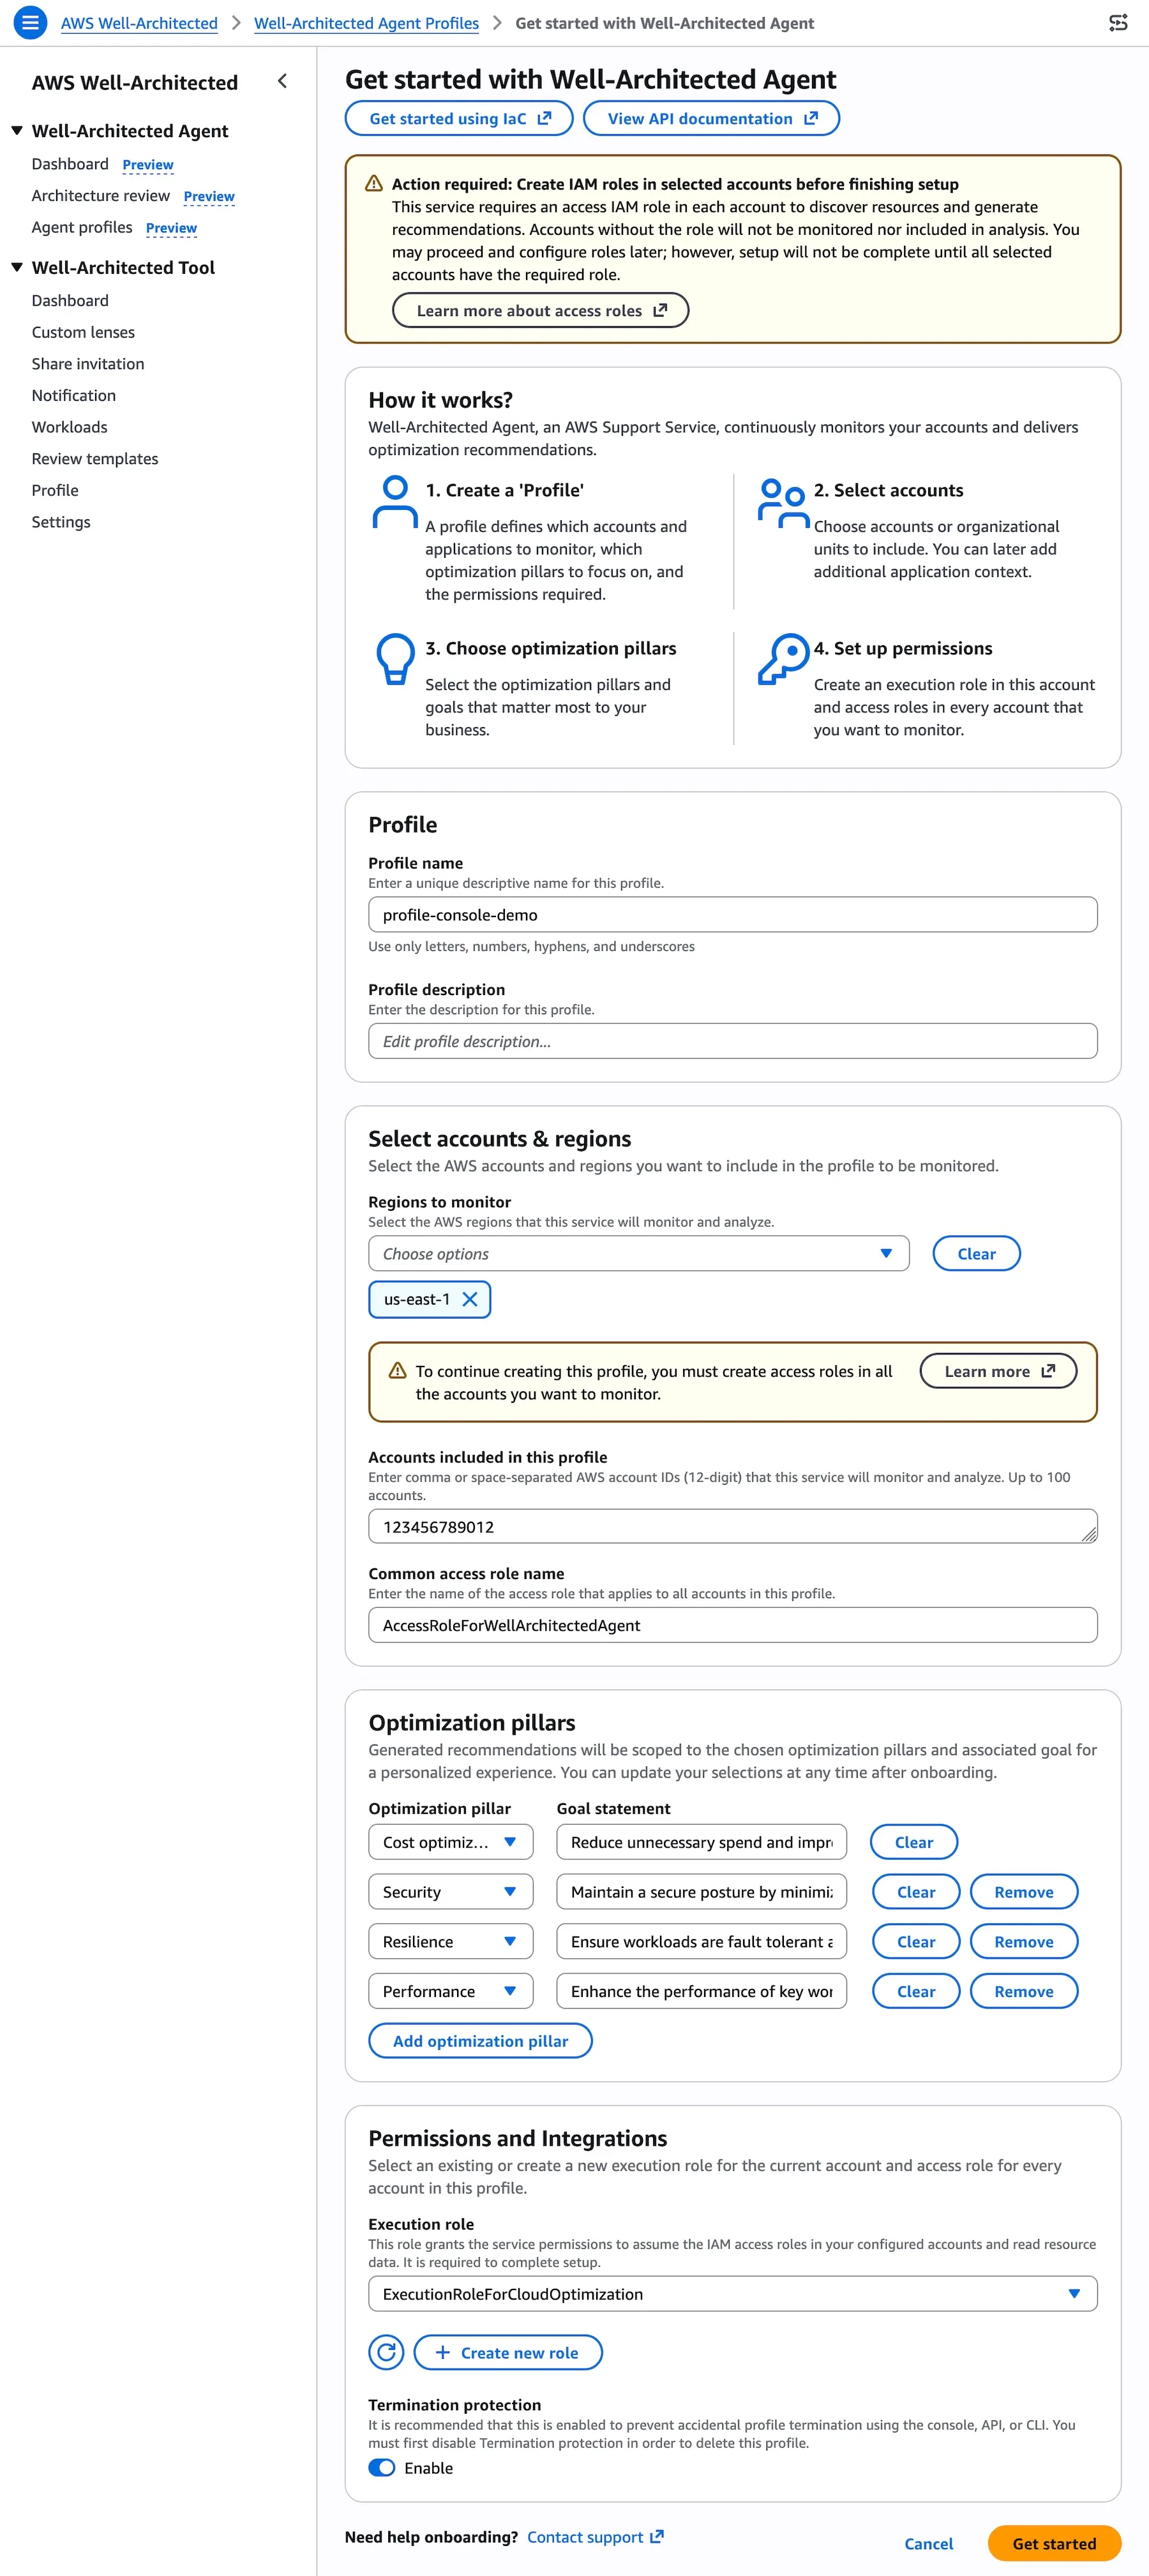 Скриншот: AWS.
Не только отчёт, но и путь к исправлению
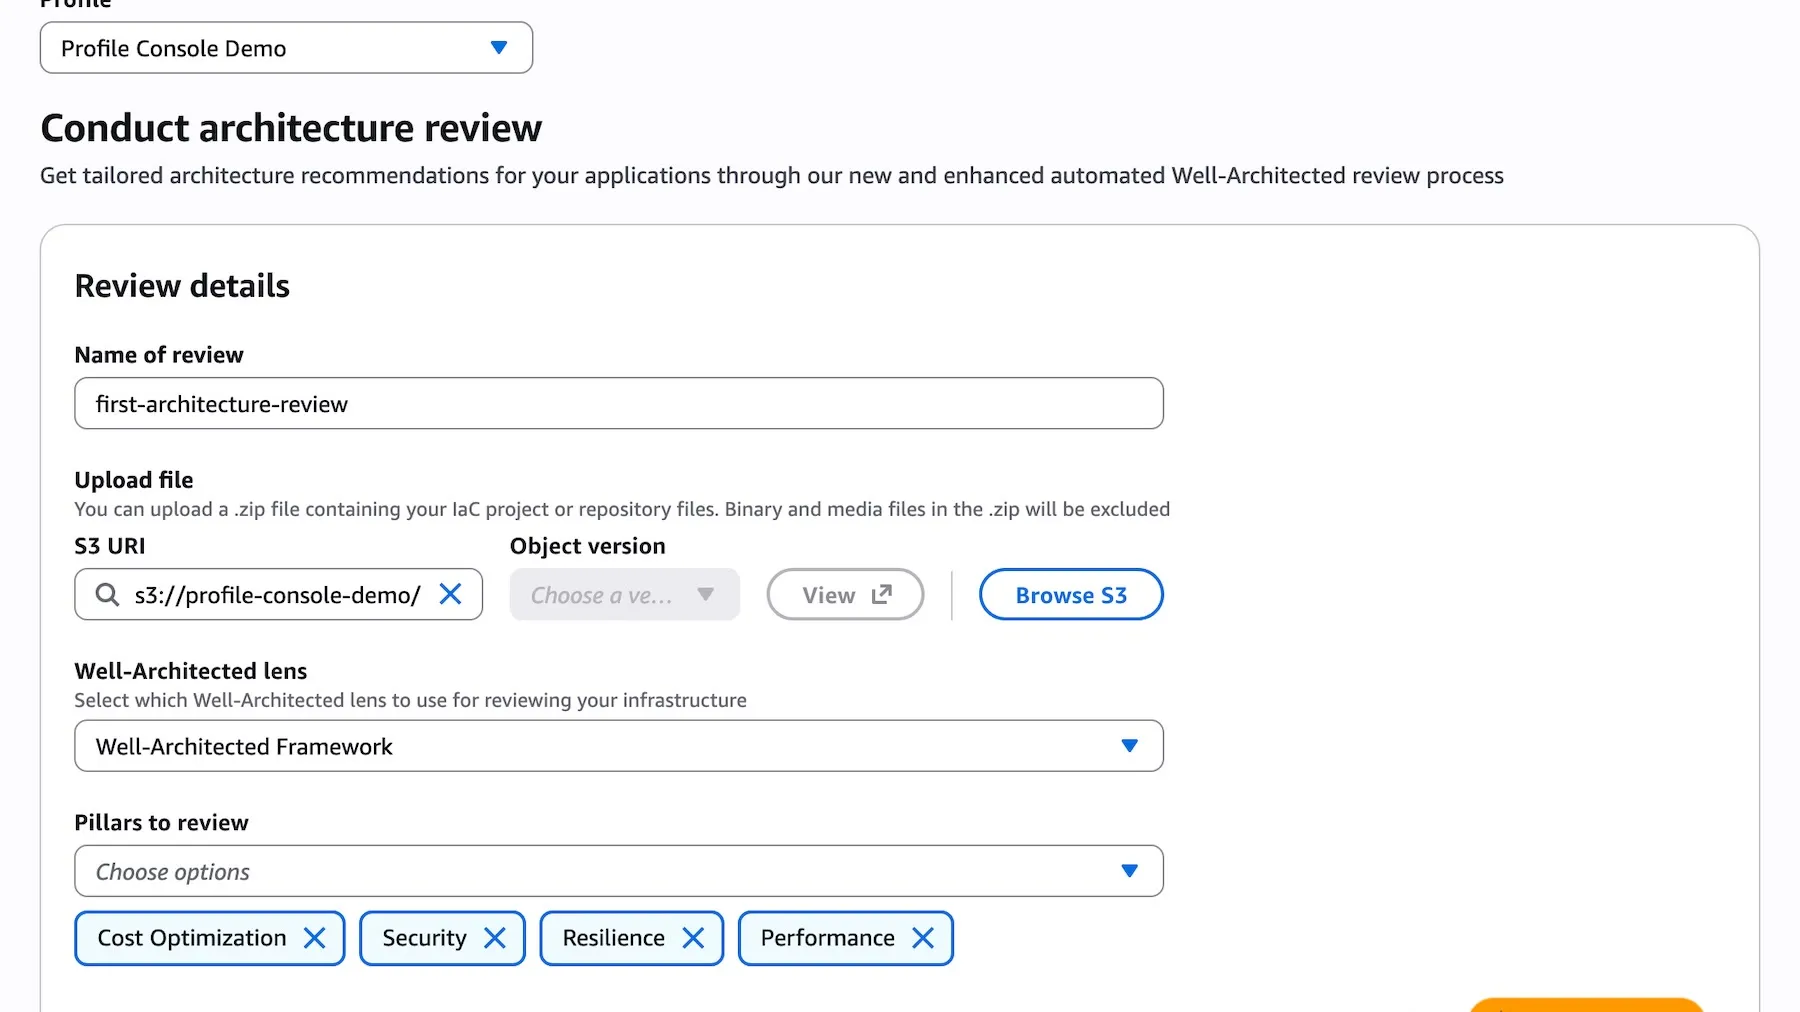
Для части находок агент может подготовить пошаговые действия в консоли, команды AWS CLI или изменения в Terraform, CloudFormation и CDK. Отдельный сценарий рассчитан на проверку до деплоя: можно загрузить архив IaC-проекта и выбрать линзу Well-Architected для ревью.
Но это не автономный администратор. Чтобы агент увидел окружение, клиент настраивает собственные IAM-роли; AWS пишет, что через них сервис читает конфигурации, метрики и топологию. Рекомендации появляются в течение 24 часов после создания профиля. В документации AWS прямо оговаривает, что генеративный ИИ может выдавать ошибки или неполные ответы, а оценка и контроль остаются за пользователем.
Главный вопрос — не «что предложит ИИ», а «что он увидит»
Практическая ценность здесь — в связке найденной проблемы с контекстом приложения и готовым вариантом исправления. Но эта же связка требует широкого обзора инфраструктуры. Перед включением разумно ограничить профиль конкретными аккаунтами, регионами, тегами и целями, а IaC-патчи проверять так же, как изменения от нового инженера: через review, тесты и поэтапный rollout.
Preview доступен в регионах US East (N. Virginia), US East (Ohio) и US West (Oregon) для клиентов с планом AWS Support. При этом в профиль можно подключать нагрузки из любого коммерческого региона AWS.