Anthropic: ИИ уже помогает вести атаки от разведки до кражи данных
Anthropic: ИИ уже помогает вести атаки от разведки до кражи данных
Самый важный вывод из нового отчёта Anthropic — не в том, что злоумышленники спрашивают у чат-бота код. Компания описывает случаи, где модели Claude использовались в цепочках действий: для разведки, подготовки инфраструктуры, фишинга, управления инструментами и проверки, заметила ли атаку защита.
В отчёт вошли операции, которые команда Threat Intelligence выявила и прервала с декабря 2025 года по август 2026-го. Anthropic разбила их на семь направлений: кибероперации, влияние, слежку, мошенничество, биологические риски, разработку обычных вооружений и попытки извлечь возможности моделей.
Одна из схем отчёта показывает цепочку финансово мотивированной атаки: сбор учётных данных, проникновение, кража данных и монетизация. ИИ-агенты здесь ускоряют выгрузку данных сразу у нескольких жертв.
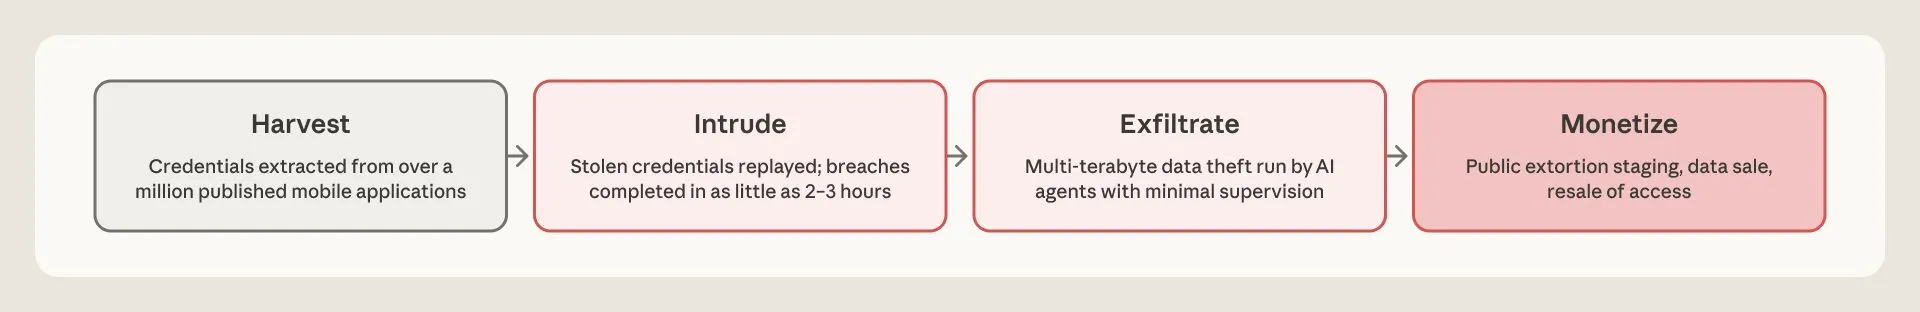
Изображение: Anthropic.
От помощника — к части процесса
Особенно тревожный сдвиг касается кибератак. Anthropic пишет, что в большинстве описанных случаев ИИ был задействован в прямом исполнении либо оркестрации операций, а не только в генерации отдельных ответов. Это меняет задачу защитников: подозрительным может быть не один запрос, а автоматизированная последовательность обычных на вид действий.
Компания приводит пример группы, которую связывает с российской шпионской активностью: она применяла ИИ в подготовке инфраструктуры, фишинге, закреплении в системах и выносе данных. Среди целей были украинские и европейские государственные, военные и дипломатические структуры. Anthropic подчёркивает, что её атрибуция согласуется с публичными сообщениями о Midnight Blizzard, но не утверждает окончательный вывод о заказчике.
Другой класс случаев — системы слежки за диссидентами и мошеннические сети, включая фальшивые приложения для знакомств. В каждом из описанных эпизодов Anthropic заявляет, что заблокировала активность, усилила защитные механизмы и, где уместно, передала сведения властям и партнёрам.
Что делать обычной команде
Для разработчиков и ИБ-команд это не повод запрещать любые ИИ-инструменты. Практический урок проще: журналировать действия агентов, ограничивать их права, разделять доступы и проверять аномальные цепочки — регистрацию доменов, массовые обращения к API, создание учётных записей и выгрузки данных.
Отчёт также полезен как напоминание о границе между возможностью модели и реальным ущербом. Anthropic не заявляет, что Claude самостоятельно проводил атаки: людьми по-прежнему задавались цели и инфраструктура. Но автоматизация сокращает время и навыки, нужные для каждого следующего шага. Именно поэтому безопасность ИИ всё больше становится вопросом контроля процессов, а не только фильтрации опасных фраз.
Источник: полный отчёт Anthropic.