Фишинг под видом обсуждения ИИ-политики: как TA419 охотилась за доступом к Microsoft 365
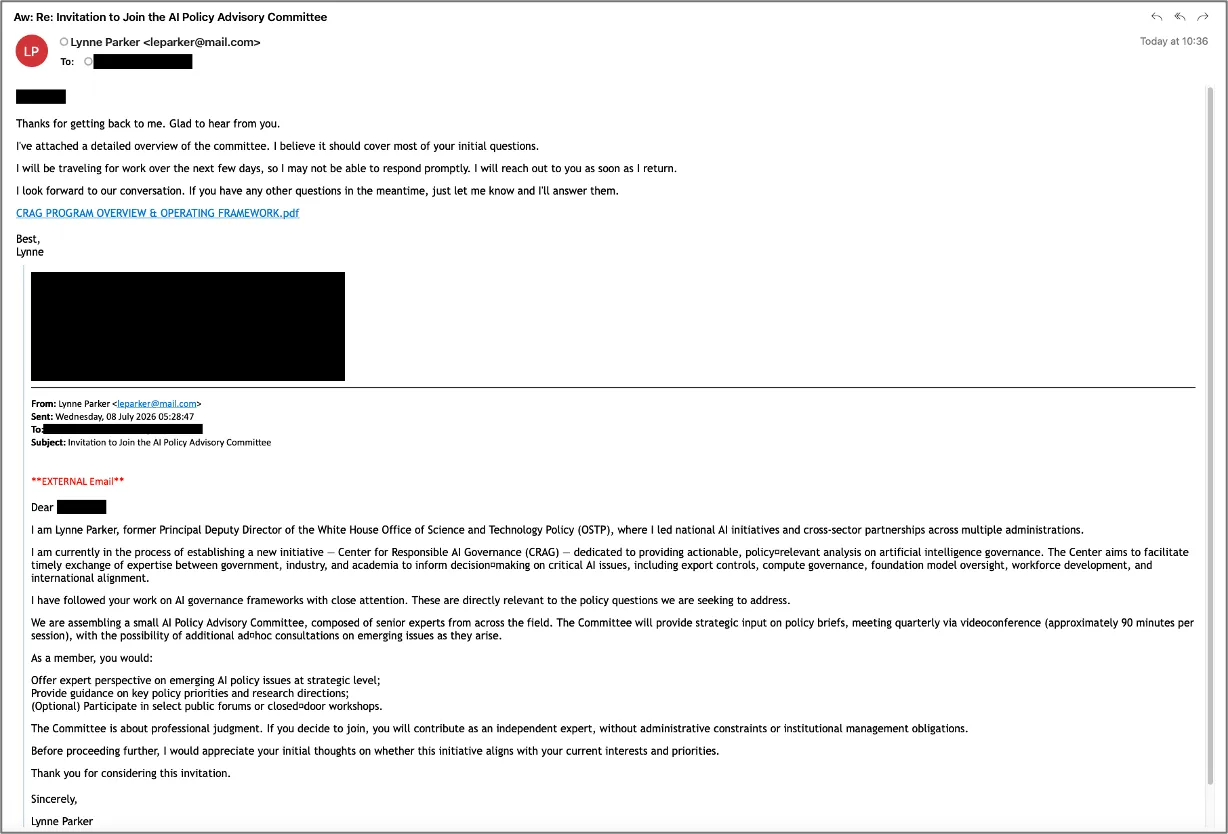
Самая опасная часть новой фишинговой кампании против ИИ-экспертов — не техническая экзотика, а первый шаг. Группа TA419 начинала с обычного письма: приглашала обсудить комитет по ИИ-политике или подготовку доклада. Никакого пароля в первом сообщении не просили.
По данным Proofpoint, в июле 2026 года злоумышленники выдавали себя за известных экономистов и бывшего руководителя из Белого дома. Целями были специалисты по ИИ-политике из аналитических центров, университетов и юридических организаций США. Ранее группа также имитировала сотрудника Anthropic.
Ответ превращался в ловушку
Когда адресат отвечал, следовало письмо со ссылкой на «дополнительные материалы». Она проходила через сокращатель и цепочку подконтрольных доменов, а затем открывала поддельную страницу OneDrive. Это атака типа adversary-in-the-middle: сайт стоит между пользователем и настоящим сервисом, перехватывая ввод и данные сессии, пока интерфейс выглядит убедительно.
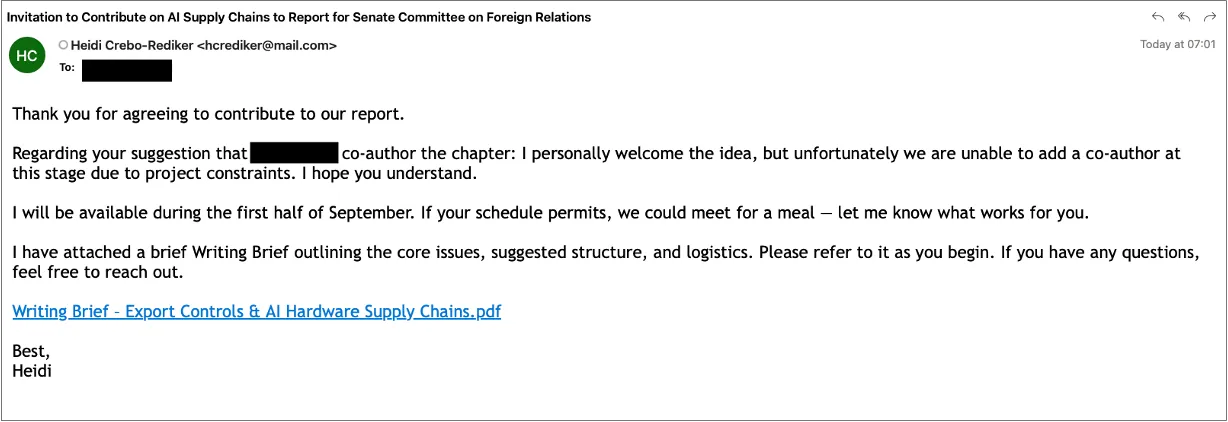 Источник: Proofpoint.
Для подделки окна входа TA419 использовала модифицированный открытый набор Frameless BitB — Browser-in-the-Browser. В отчёте говорится, что кампания была нацелена на Microsoft 365 и Entra ID; задача такой схемы — получить не только пароль, но и рабочую сессию, если защита позволяет её украсть.
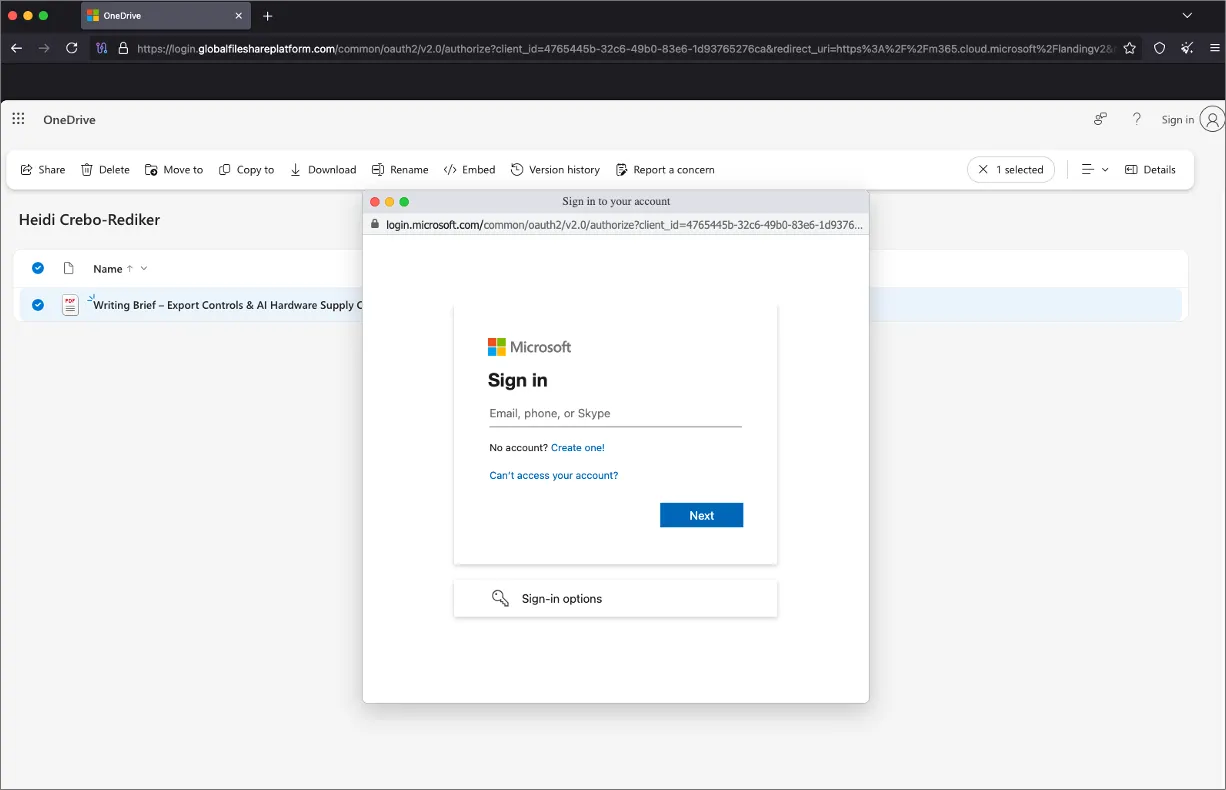 Источник: Proofpoint.
Что из этого следует
Тема письма здесь — часть атаки. Исследователь, юрист или сотрудник компании может ожидать приглашение на экспертный разговор, поэтому ссылка после короткой переписки кажется естественной. Проверять нужно не убедительность текста, а канал: подтвердить автора через известный контакт, открыть документ из привычного рабочего пространства, а не из письма.
Proofpoint рекомендует фишинг-устойчивую аутентификацию, например passkeys. Но и она не отменяет базовое правило: если новый собеседник просит войти в Microsoft 365 через незнакомую ссылку, разговор лучше остановить и перепроверить его вне этой цепочки.