OpenAI усилила защиту ChatGPT и Codex: аккаунт ИИ-сервиса становится рабочим сейфом
OpenAI усилила защиту ChatGPT и Codex: аккаунт ИИ-сервиса становится рабочим сейфом
OpenAI запустила Advanced Account Security — добровольный режим усиленной защиты для аккаунтов ChatGPT. Он собирает в одном месте меры, которые раньше ассоциировались скорее с почтой политиков, журналистов или администраторов критической инфраструктуры: вход без пароля, физические ключи безопасности, жёсткое восстановление доступа, короткие сессии и уведомления о входах. Важная деталь: защита распространяется и на Codex, если он используется через тот же логин.
Смысл релиза не только в новой настройке безопасности. OpenAI фактически признаёт, что аккаунт ИИ-сервиса стал ценным рабочим контейнером: внутри могут быть личные вопросы, бизнес-контекст, код, документы, история решений и доступ к инструментам. Потеря такого аккаунта уже похожа не на взлом развлекательного сервиса, а на компрометацию рабочего сейфа.
Что меняется для пользователя
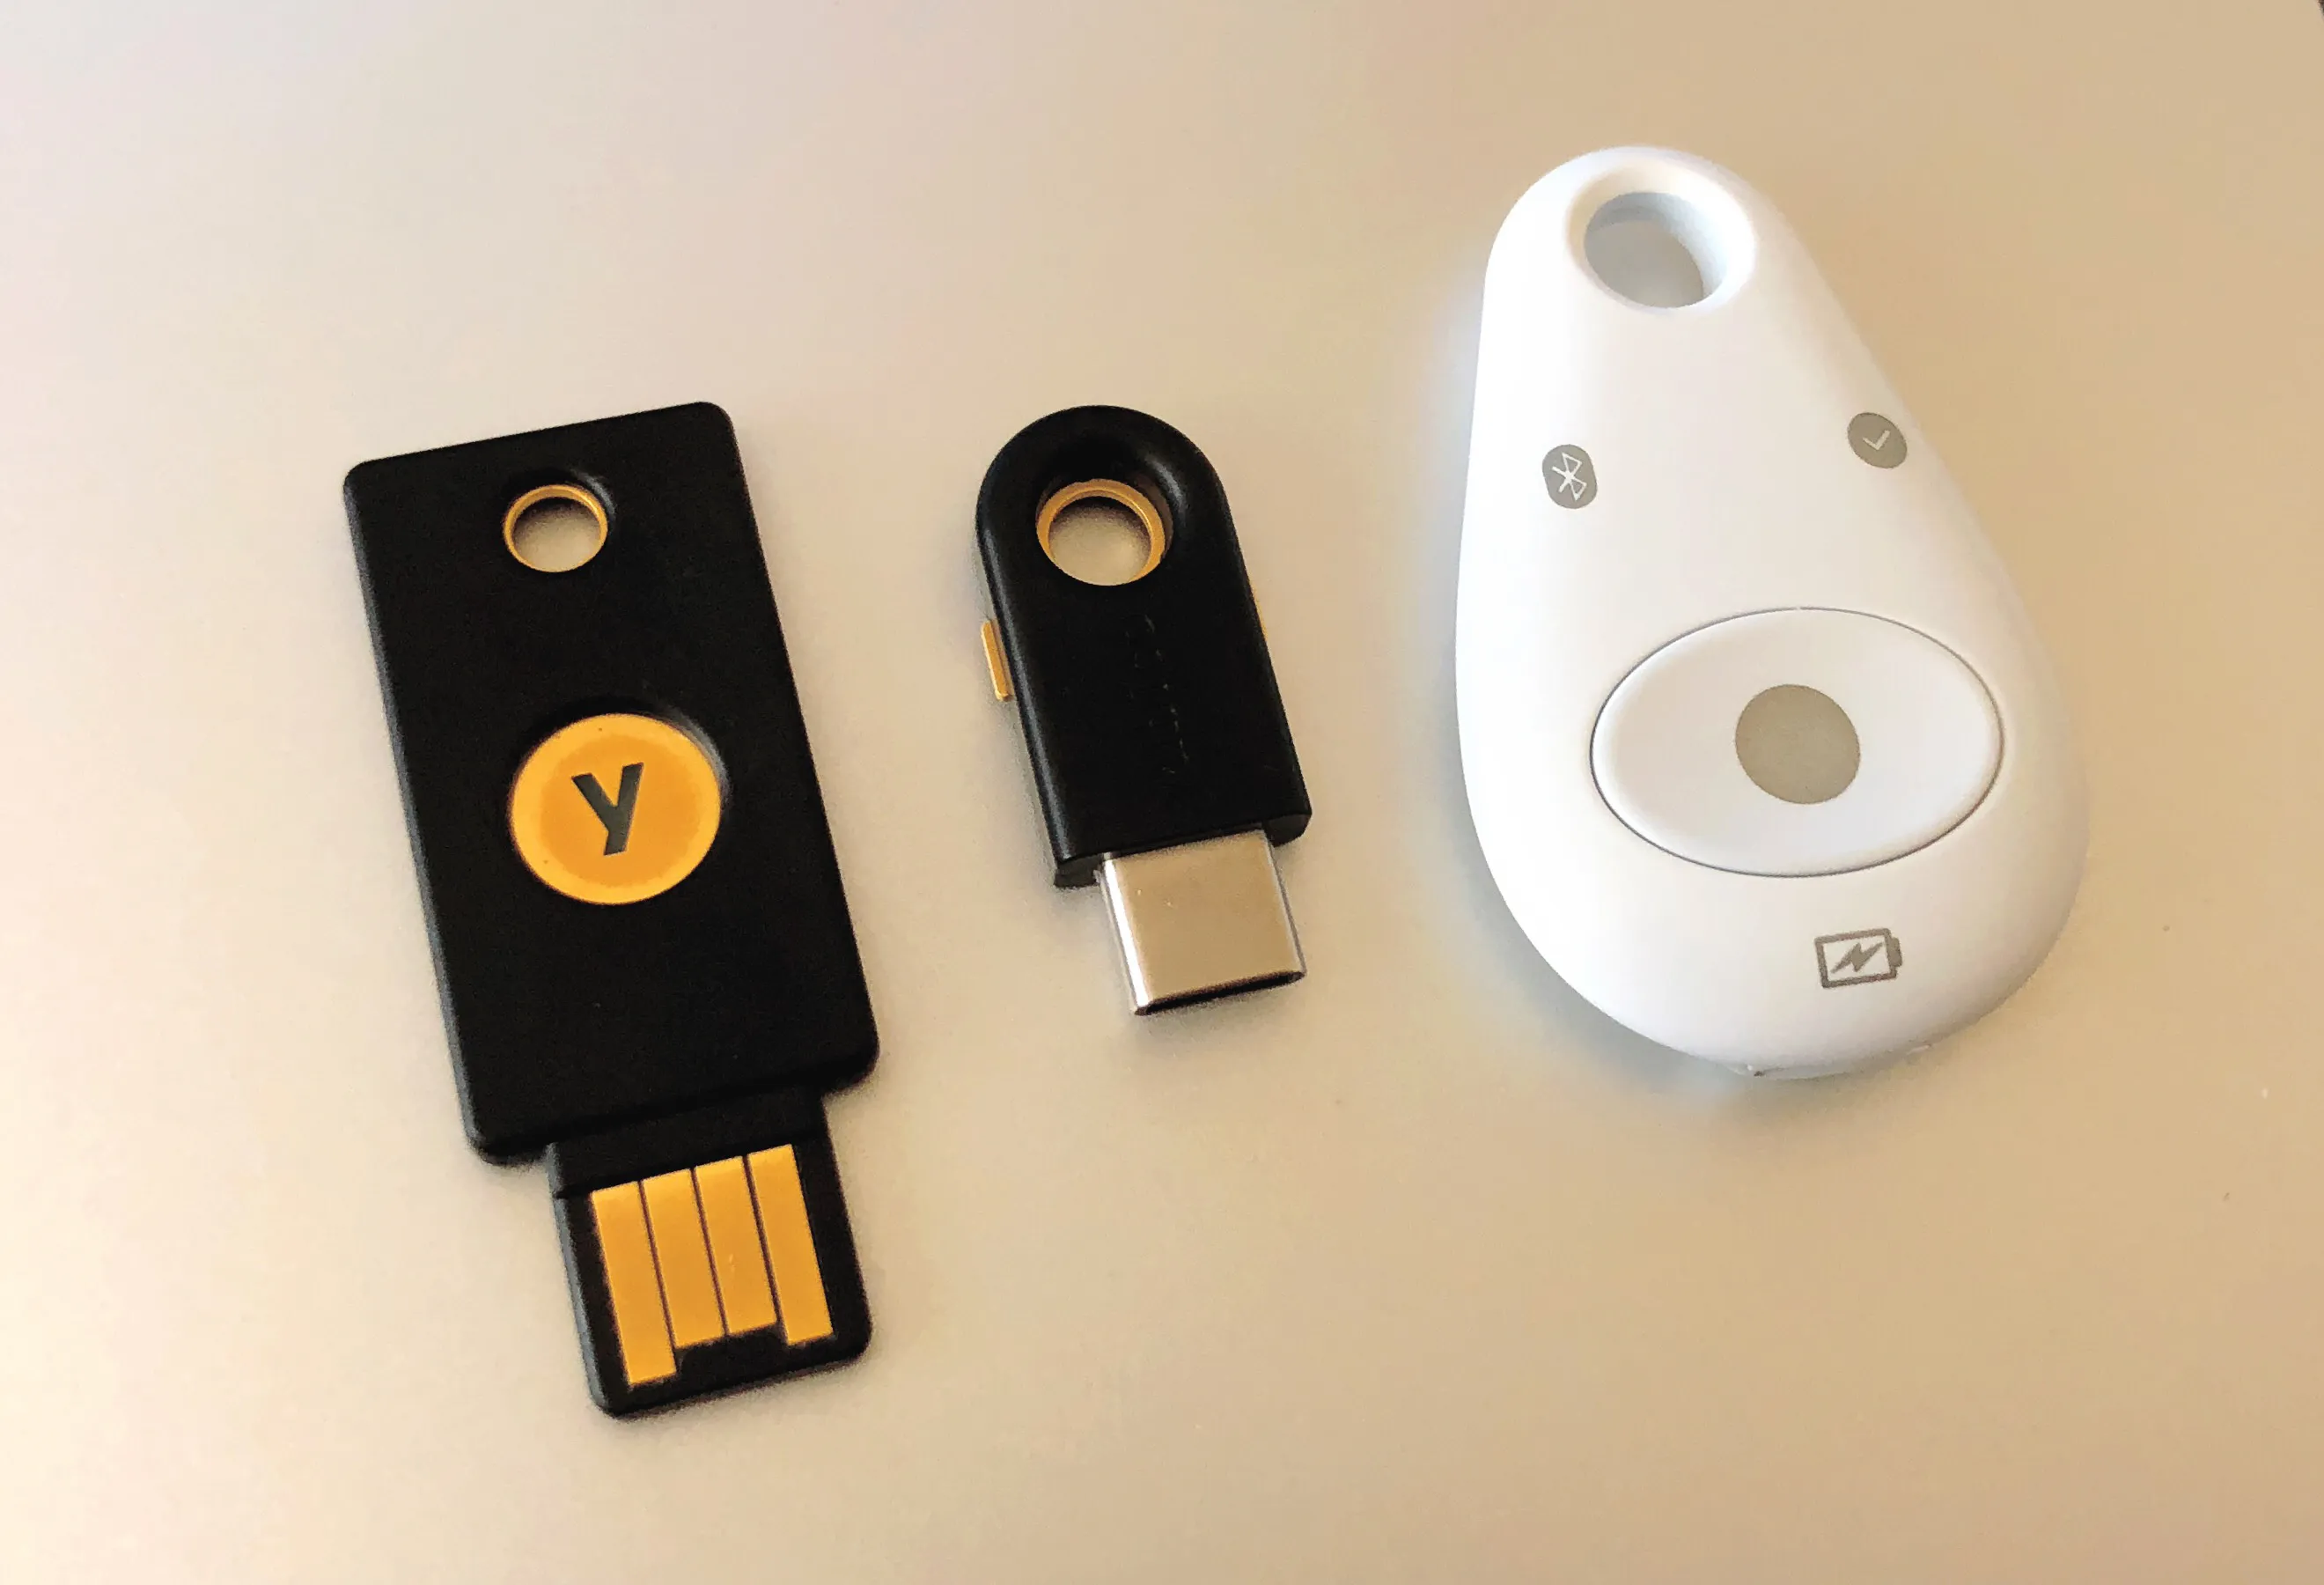
В Advanced Account Security нельзя полагаться на обычный пароль. Пользователь должен включить ключи доступа или физические ключи безопасности — например YubiKey или любой другой FIDO-совместимый ключ. OpenAI отдельно объявила партнёрство с Yubico: пользователям предложат льготный комплект ключей, но режим не привязан только к этому бренду.
Восстановление доступа тоже становится жёстче. Почта и SMS отключаются как каналы восстановления, потому что именно через взлом почты, перевыпуск SIM-карты или социальную инженерию часто пытаются зайти в следующий сервис. Вместо этого нужны резервные ключи доступа, физические ключи или коды восстановления. Цена такой защиты — ответственность пользователя: OpenAI прямо предупреждает, что поддержка не сможет восстановить аккаунт тем, кто включил этот режим и потерял все способы входа.
Режим также сокращает время активных сессий, показывает входы в аккаунт и даёт управлять активными сессиями на устройствах. Для людей, которые используют ChatGPT и Codex в рабочих цепочках, это уже похоже на минимальный набор контроля доступа, а не на «дополнительную галочку» в настройках.
Почему это важно именно для ИИ-сервисов
У почты и облачных документов давно есть логика повышенной защиты для групп риска. WIRED справедливо сравнивает шаг OpenAI с программами усиленной защиты, которые Google предлагает уже много лет. Новое здесь в том, что такой режим теперь понадобился массовому ИИ-сервису.
Причина проста: ChatGPT перестал быть только окном для вопросов. Он всё чаще становится памятью о проекте, помощником по документам, интерфейсом к корпоративным знаниям и рабочим слоем для кода. Codex усиливает этот риск: если ИИ-ассистент участвует в разработке, аккаунт может открывать не только переписку, но и контекст репозиториев, задачи, логику продукта и потенциально чувствительные фрагменты инфраструктуры.
На Reddit в r/OpenAI уже видны обсуждения пользователей, столкнувшихся с ограничениями и флагами вокруг «кибердеятельности высокого риска» в Codex. Это не источник фактов о новой функции, но хороший сигнал настроения: разработчики начинают воспринимать доступ к ИИ-инструментам как часть своей рабочей безопасности, а не как обычную подписку.
Приватность становится частью режима безопасности
Отдельная важная настройка — автоматическое исключение разговоров из обучения моделей. У OpenAI и раньше была возможность отказаться от использования переписок для обучения, но в Advanced Account Security этот выбор включается автоматически.
Это логично: если компания просит пользователя перейти на ключи, отказаться от восстановления через почту и жить с более короткими сессиями, значит она исходит из того, что внутри аккаунта может быть особенно чувствительная информация. Для журналистов, политиков, исследователей, диссидентов, сотрудников компаний и команд безопасности приватность здесь не отдельная тема, а часть той же модели риска.
Кому режим станет обязательным
Пока Advanced Account Security — добровольный режим для пользователей ChatGPT в веб-версии. Но для одной группы OpenAI уже вводит обязательность: индивидуальные участники Trusted Access for Cyber, которые получают доступ к более мощным и менее ограничительным моделям для защитных задач, должны включить режим с 1 июня 2026 года. Для организаций есть альтернатива — подтвердить, что у них уже используется фишинг-устойчивая аутентификация через единый вход.
Это важный маркер будущего. Чем больше ИИ-системы умеют делать от имени человека — писать код, подключаться к инструментам, анализировать внутренние данные, помогать в киберзащите, — тем меньше индустрия может относиться к аккаунту как к простому логину. Вокруг доступа к ИИ начнут появляться такие же практики, как вокруг корпоративной почты, облачных админок и систем разработки: ключи, короткие сессии, строгое восстановление доступа, аудит входов и отдельные правила для групп риска.
Для обычного пользователя вывод короткий: если в ChatGPT уже живёт ваша работа, документы, код или личные решения, аккаунт стоит защищать как рабочий актив. Advanced Account Security — не универсальное решение для всех: потерять резервные ключи будет больно. Но сам факт его появления показывает, где проходит новая граница цифровой безопасности: не только вокруг почты и банка, но и вокруг ИИ-памяти, через которую всё чаще проходит повседневная работа.