NVIDIA Sentry вынесла контроль ИИ-агентов за пределы сервера
NVIDIA Sentry вынесла контроль ИИ-агентов за пределы сервера
NVIDIA предлагает проверять ИИ-агента не там, где он запущен, а на отдельном аппаратном контуре. Новая Sentry работает на DPU BlueField-4 — сетевом процессоре, который расположен вне обычной среды агента. По замыслу компании, даже скомпрометированный агент не должен суметь сам снять заданные ему ограничения.
Это важный сдвиг для команд, которые уже дают агентам доступ к моделям, API и внутренним данным. Ограничения в контейнере или на самом сервере полезны, но их приходится доверять той же машине, которую агент может затронуть через ошибку, вредный инструмент или чужую уязвимость. Sentry обещает вынести контроль за такую границу.
Что именно проверяет Sentry
В архитектуре NVIDIA агент работает на сервере с CPU Vera, а BlueField-4 оказывается на пути его сетевого обмена с моделью и внешними системами. Компонент DOCA Tower действует как прозрачный прокси: он завершает TLS-соединения и сверяет запросы с правилами Open Policy Agent (OPA). Другой компонент, DOCA Argus, добавляет к решению контекст исполнения — например, сведения о контейнере, процессе и целостности образа.
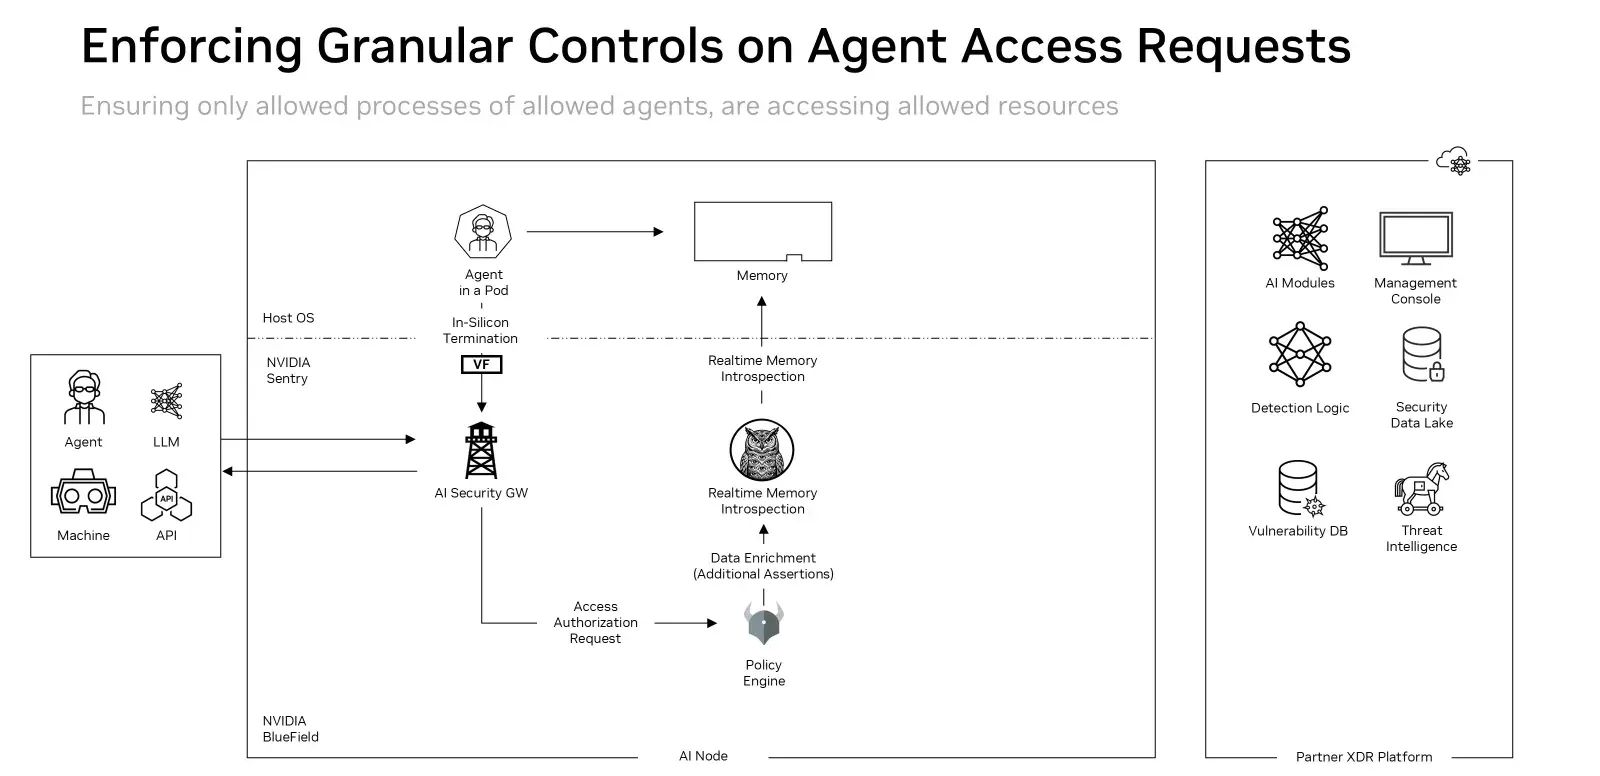
Изображение: NVIDIA Technical Blog.
Компания пишет, что правила могут учитывать хэш контейнера, состояние процесса и разрешённый software bill of materials — перечень ожидаемых компонентов. При отклонении Sentry может ограничить агента на уровне инфраструктуры. NVIDIA заявляет реакцию «за миллисекунды», но это характеристика её собственной архитектуры: итоговая задержка зависит от политики и конкретного развёртывания.
Не готовая политика безопасности
Sentry входит в референсную архитектуру OpenShell, представленную на GTC Berlin. Это описание того, как можно собрать защищённую среду для автономных агентов, а не кнопка, которая автоматически понимает нормальное поведение бизнеса. Команде по-прежнему надо решить, какие инструменты разрешены агенту, какие образы считаются доверенными, что логировать и кто подтверждает остановку процесса.
Практический смысл подхода — уменьшить доверие к самому агенту и к хосту, на котором он живёт. Но аппаратный контур не исправит плохие права доступа: если политика разрешает лишнее, Sentry лишь аккуратно обеспечит это лишнее. Поэтому самая полезная проверка перед внедрением — не «есть ли у нас агентный ИИ», а может ли его сетевой доступ быть описан короткими и проверяемыми правилами.