GitHub открыла API для запуска проверок кода Copilot
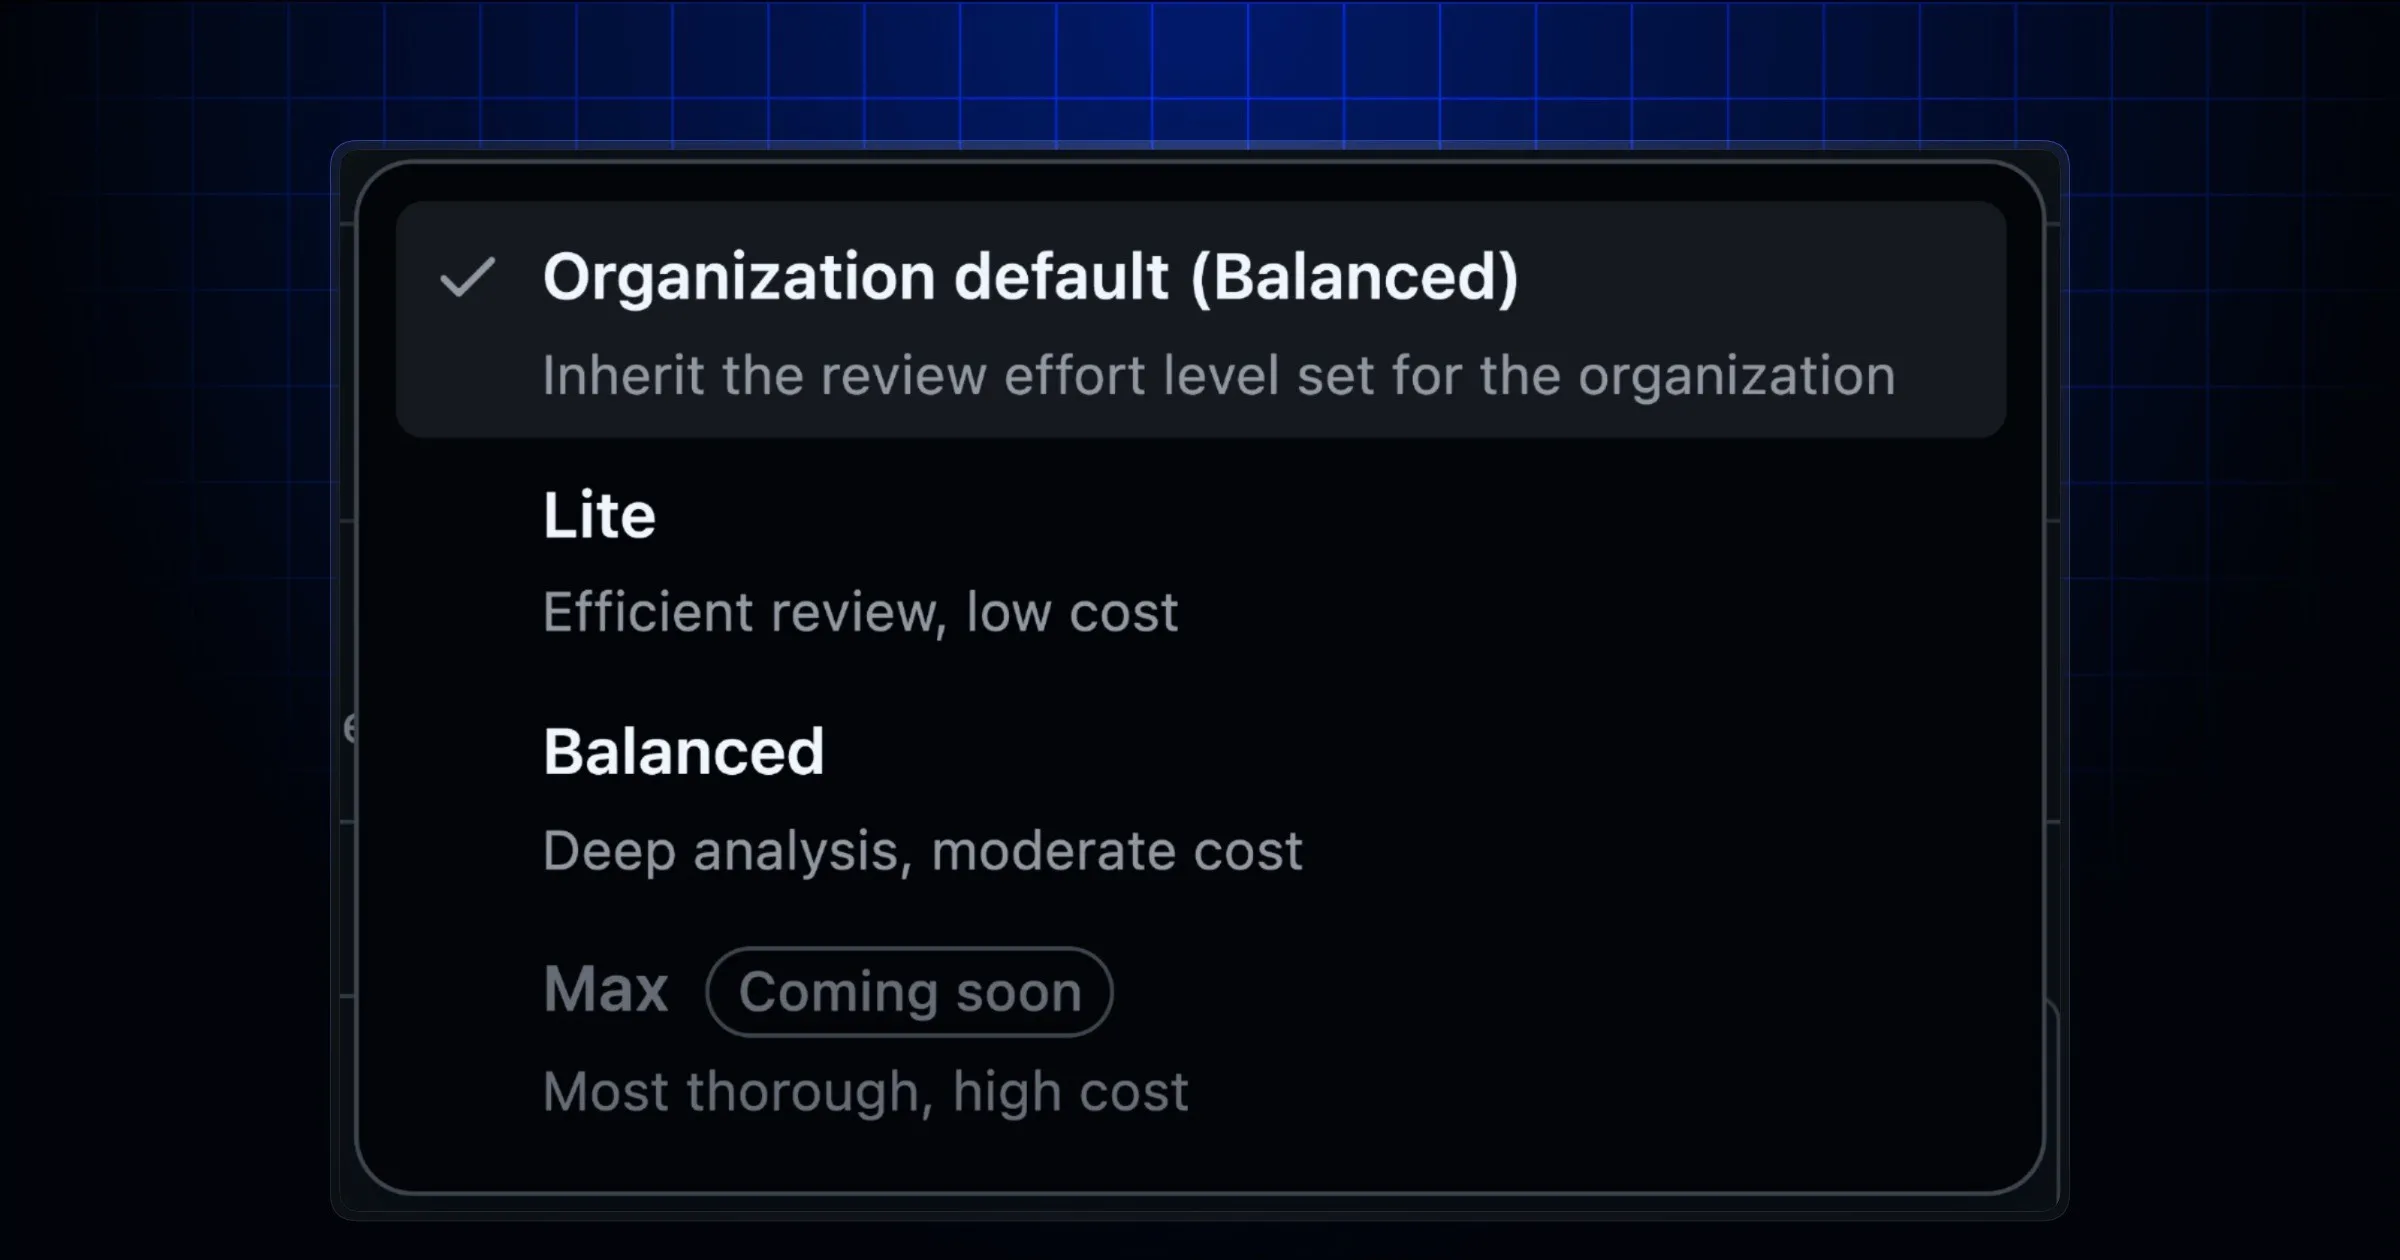
GitHub дала командам программный способ запускать проверку pull request’ов через GitHub Copilot. Теперь запрос можно отправить через REST или GraphQL API и, если нужно, сразу указать уровень тщательности проверки. Это превращает Copilot code review из кнопки в интерфейсе GitHub в шаг, который можно встроить в собственный рабочий процесс.
Практический сценарий — не ждать, пока разработчик вручную откроет PR и позовёт Copilot. Внутренний бот, CI-обвязка или инструмент управления изменениями может запросить проверку после нужного события: например, когда PR получает метку, проходит тесты или затрагивает чувствительный каталог. Но API не отменяет обычную инженерную проверку: комментарий модели остаётся входом для решения человека, а не автоматическим разрешением на слияние.
Balanced теперь включён по умолчанию
GitHub также изменила стандартный режим проверки. Для новых и существующих репозиториев и организаций, использующих Copilot code review, уровень Default с 28 сентября означает Balanced. Компания уточняет важную деталь: если администратор или пользователь явно выбрал Lite, эта настройка сохраняется.
По словам GitHub, режимы можно задавать на нескольких уровнях: в конкретном репозитории, организации или enterprise. Более узкая настройка переопределяет более широкую. Поэтому перед массовым внедрением API команде стоит проверить, какой уровень уже установлен в её репозиториях, и не считать единый «дефолт» политикой для всей компании.
Изменения уже доступны в Copilot Pro, Pro+, Max, Business и Enterprise. Для разработчиков главная новость не в новом тумблере, а в возможности связать ИИ-проверку с теми триггерами, которые команда уже использует. Самая безопасная первая настройка — запускать Copilot автоматически, но оставить комментарии и слияние PR под явным контролем ревьюера.
Подробности и ссылки на настройку — в changelog GitHub.