Check Point: ИИ-агенты атаковали учётные записи без постоянного оператора
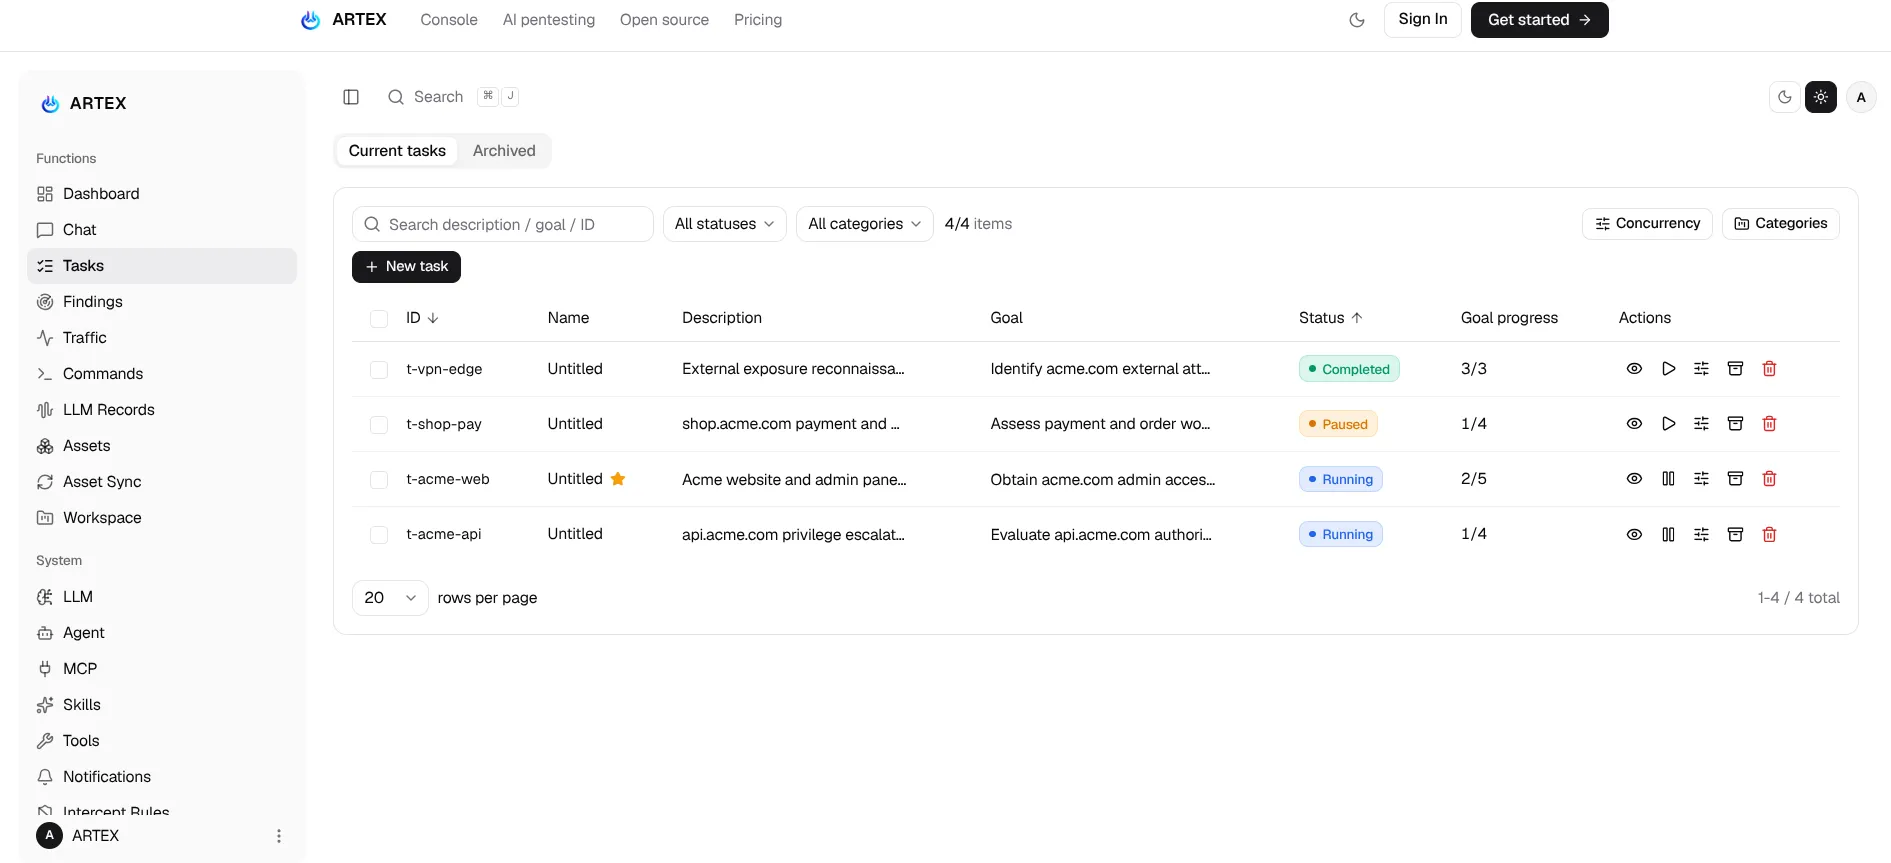
Исследователи Check Point описали кампании, в которых платформа ARTEX поручала ИИ-агентам искать уязвимости и вести атаки после того, как оператор задал общую цель. Это не означает, что любой ИИ-агент стал автономным взломщиком, но показывает: плохо защищённые сервисы теперь можно проверять и атаковать гораздо дольше и масштабнее без постоянного участия человека.
ARTEX позиционируется как инструмент для тестирования систем с разрешения владельца. Однако Check Point обнаружила 2 557 серверов, на которых размещались или размещаются панели ARTEX; 1 608 из них были публично доступны на момент исследования. В отчёте также говорится о нескольких неправильно настроенных экземплярах, раскрывших базы данных операторов.
Риск — в открытых панелях и слабых доступах
По данным исследователей, после исходной задачи отдельные агентные цепочки могли самостоятельно выбирать инструменты, фиксировать результаты и продолжать работу. В одной кампании они нашли более 190 тысяч учётных записей игрового сервиса; проверка показала, что приблизительно 3,3% выборки ещё работали. Эта цифра относится к описанному эпизоду и не измеряет общий масштаб компрометаций.
Самый важный вывод здесь не в названии конкретного инструмента. Агент снижает стоимость долгой, повторяемой работы: если административная панель выставлена наружу, а доступы оставлены по умолчанию, у атакующего появляется дешёвый способ параллельно перебирать множество целей. Авторы отмечают, что часть распространения связана с форками исходного проекта после его закрытия.
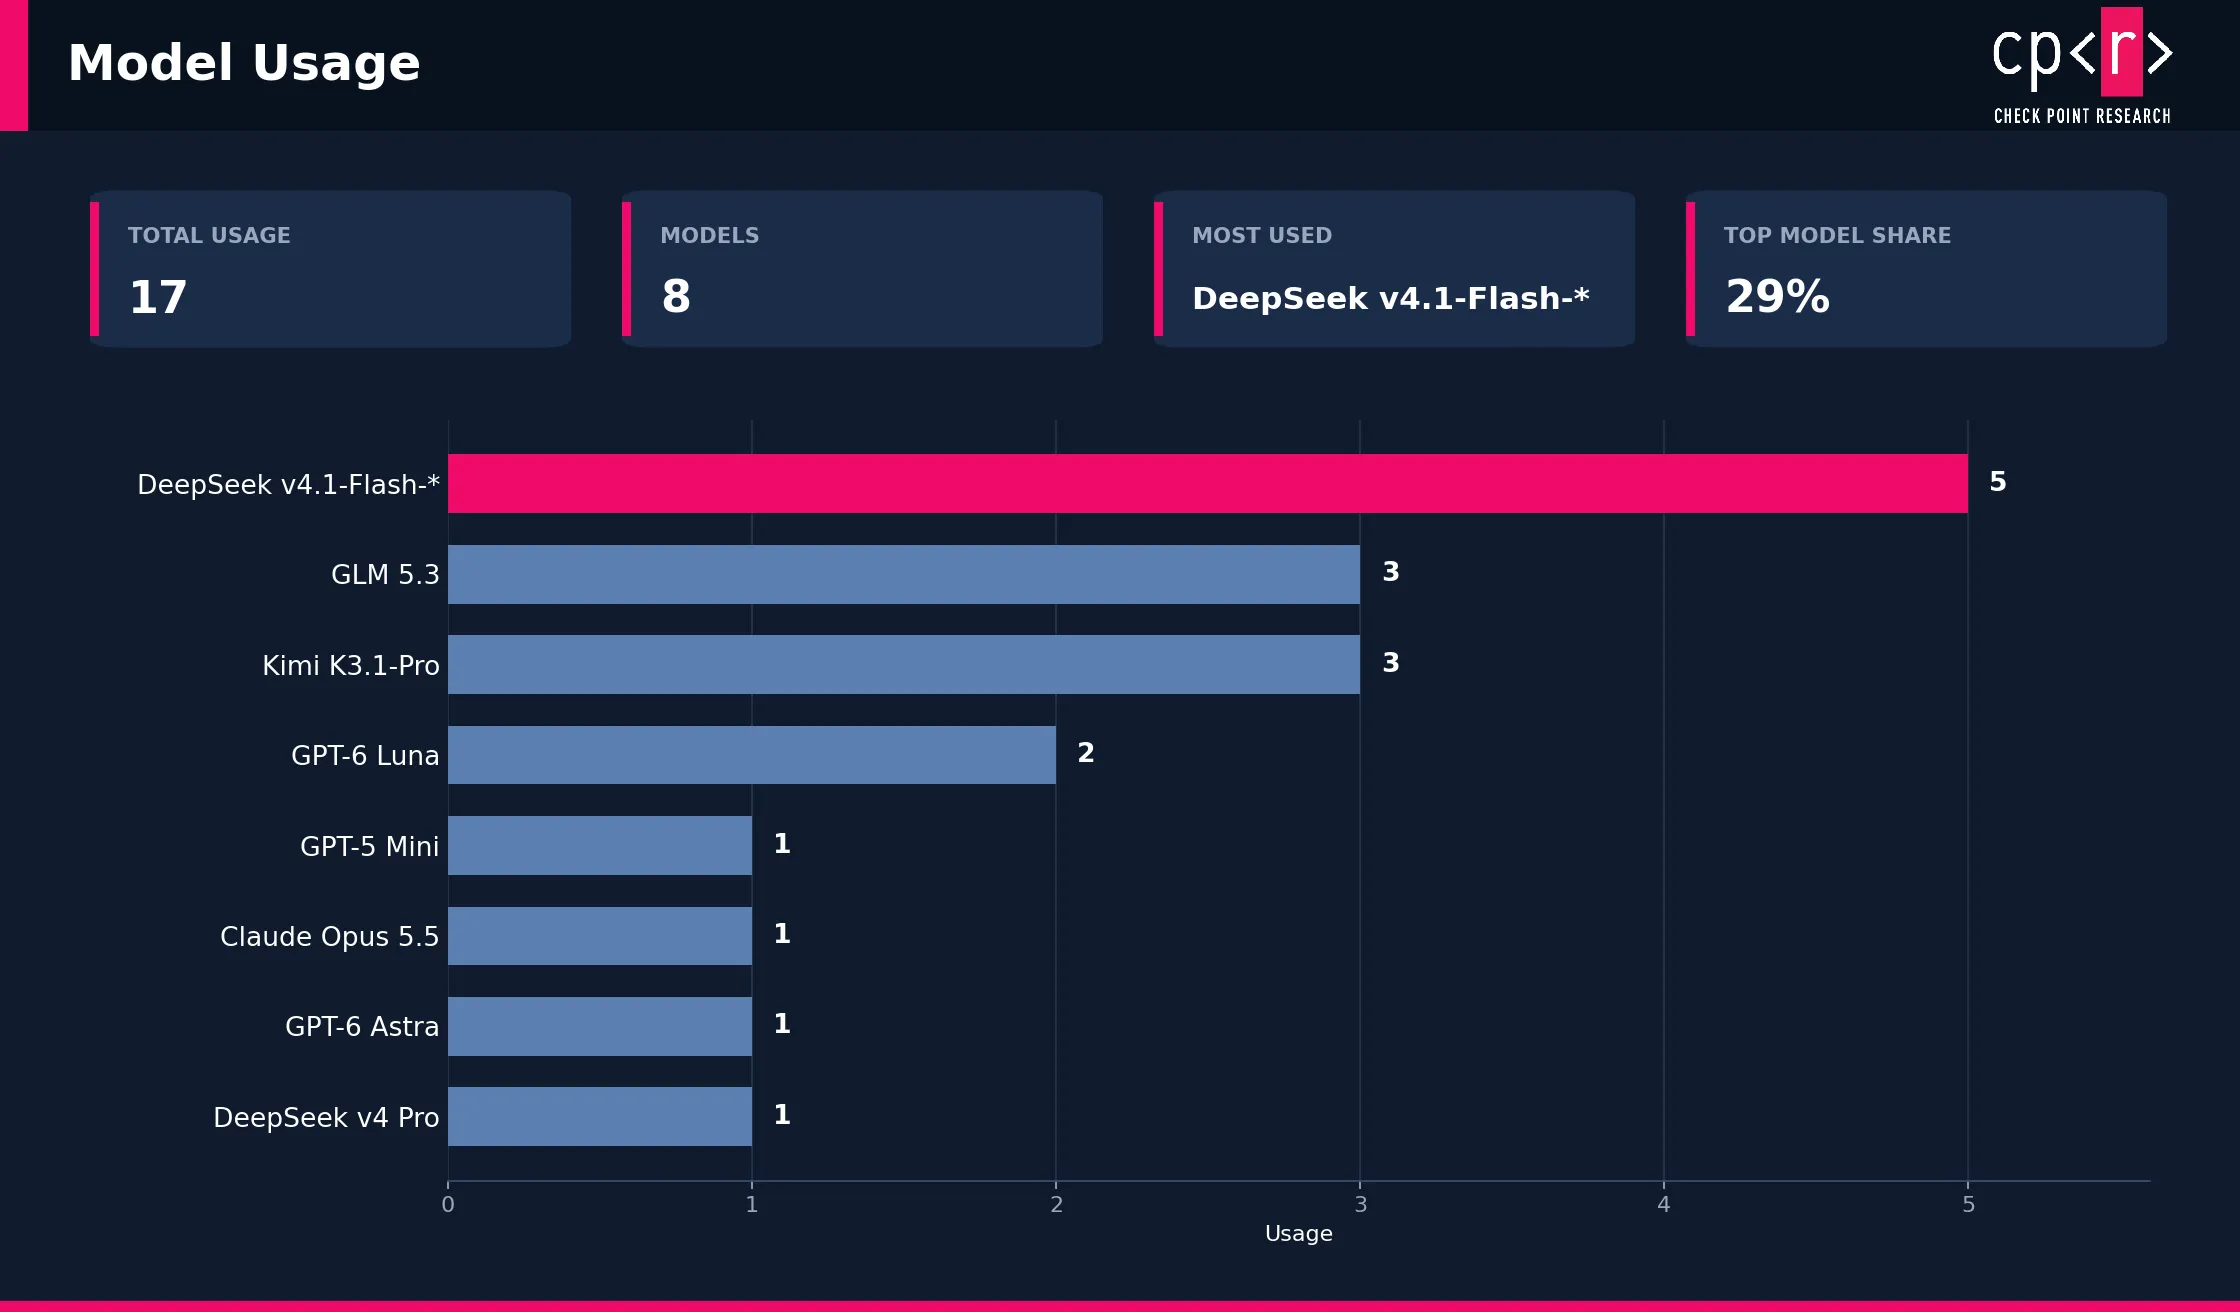
График: Check Point Research.
Для команд защиты практический шаг обычный, но срочный: закрыть административные интерфейсы от публичного доступа, отменить слабые и повторно используемые пароли, включить MFA и проверить журналы доступа. Автоматизация повышает цену ошибки в настройке — но не отменяет базовую гигиену.
Полное техническое исследование опубликовано Check Point Research.