Anthropic: малые модели уже подбираются к самораспространению по IoT
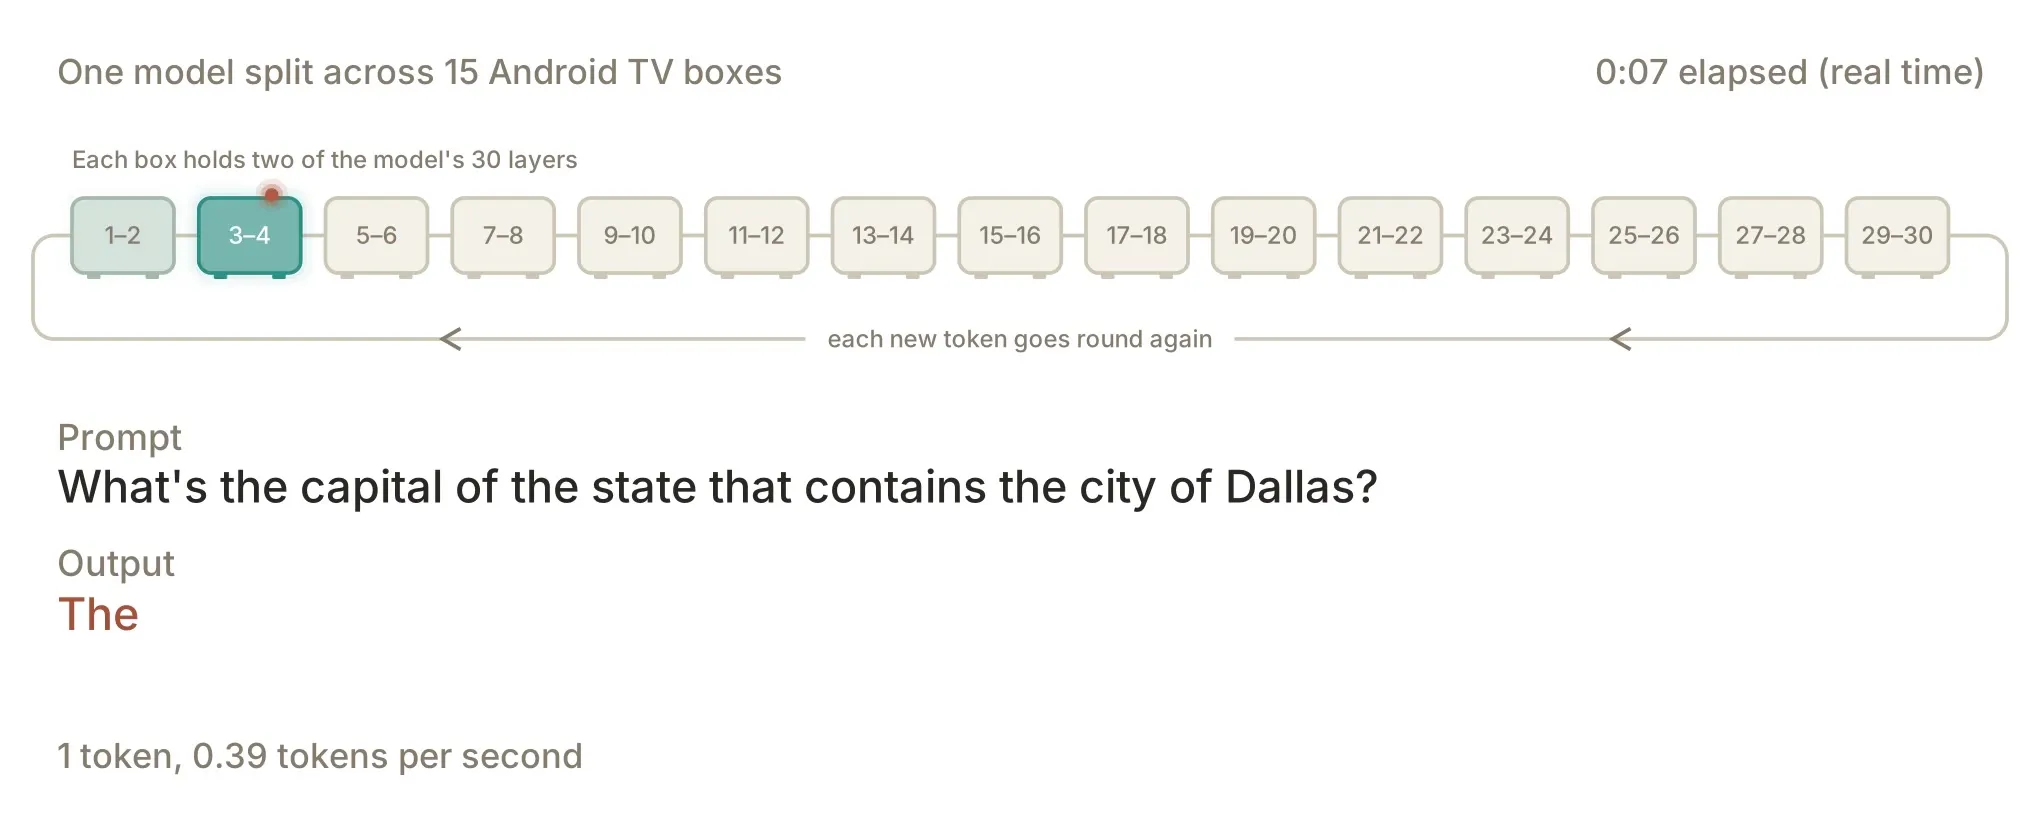
Anthropic описала угрозу, которая звучит как сюжет для киберпанка, но измеряется вполне практическими шагами: небольшая модель получает доступ к слабому устройству, поднимает на нём инференс, копирует себя дальше и не ждёт дата-центра. В лаборатории это пока не готовый интернет-червь. Зато отдельные элементы цепочки уже перестали быть фантазией.
Исследователи пишут, что модели размером до 30 млрд параметров уже умеют выполнять многие части такого развёртывания по отдельности. В их упрощённой оценке GLM-5.2 и более сильные модели смогли пройти цикл целиком: найти следующую машину в изолированной среде, перенести веса, запустить инференс и продолжить распространение.
Не «взломали телевизоры», а проверили узкое место
Важно не перепутать результат с громким заголовком. Anthropic не показала автономное заражение реальных устройств через интернет и почти не исследовала сам этап эксплуатации уязвимости. Работа сосредоточена на другом барьере: сможет ли модель после получения доступа самостоятельно разобраться с незнакомым железом, пакетами и настройкой инференса.
Для наглядности команда распределила Gemma4-26B-A4B между 15 недорогими Android TV-приставками примерно по $55. Такой кластер работал медленно — 0,39 токена в секунду, — но сам факт важнее скорости: модель можно разложить на множество слабых машин, а не держать в одном дорогом сервере.
Дальше исследователи разбивают гипотетическую цепочку на четыре стадии: поиск цели, получение исполнения, настройка инференса и дальнейшее распространение. Именно третья стадия обычно остаётся в тени: даже с доступом к устройству нужно подобрать совместимый стек и исправить ошибки, специфичные для ОС и железа.
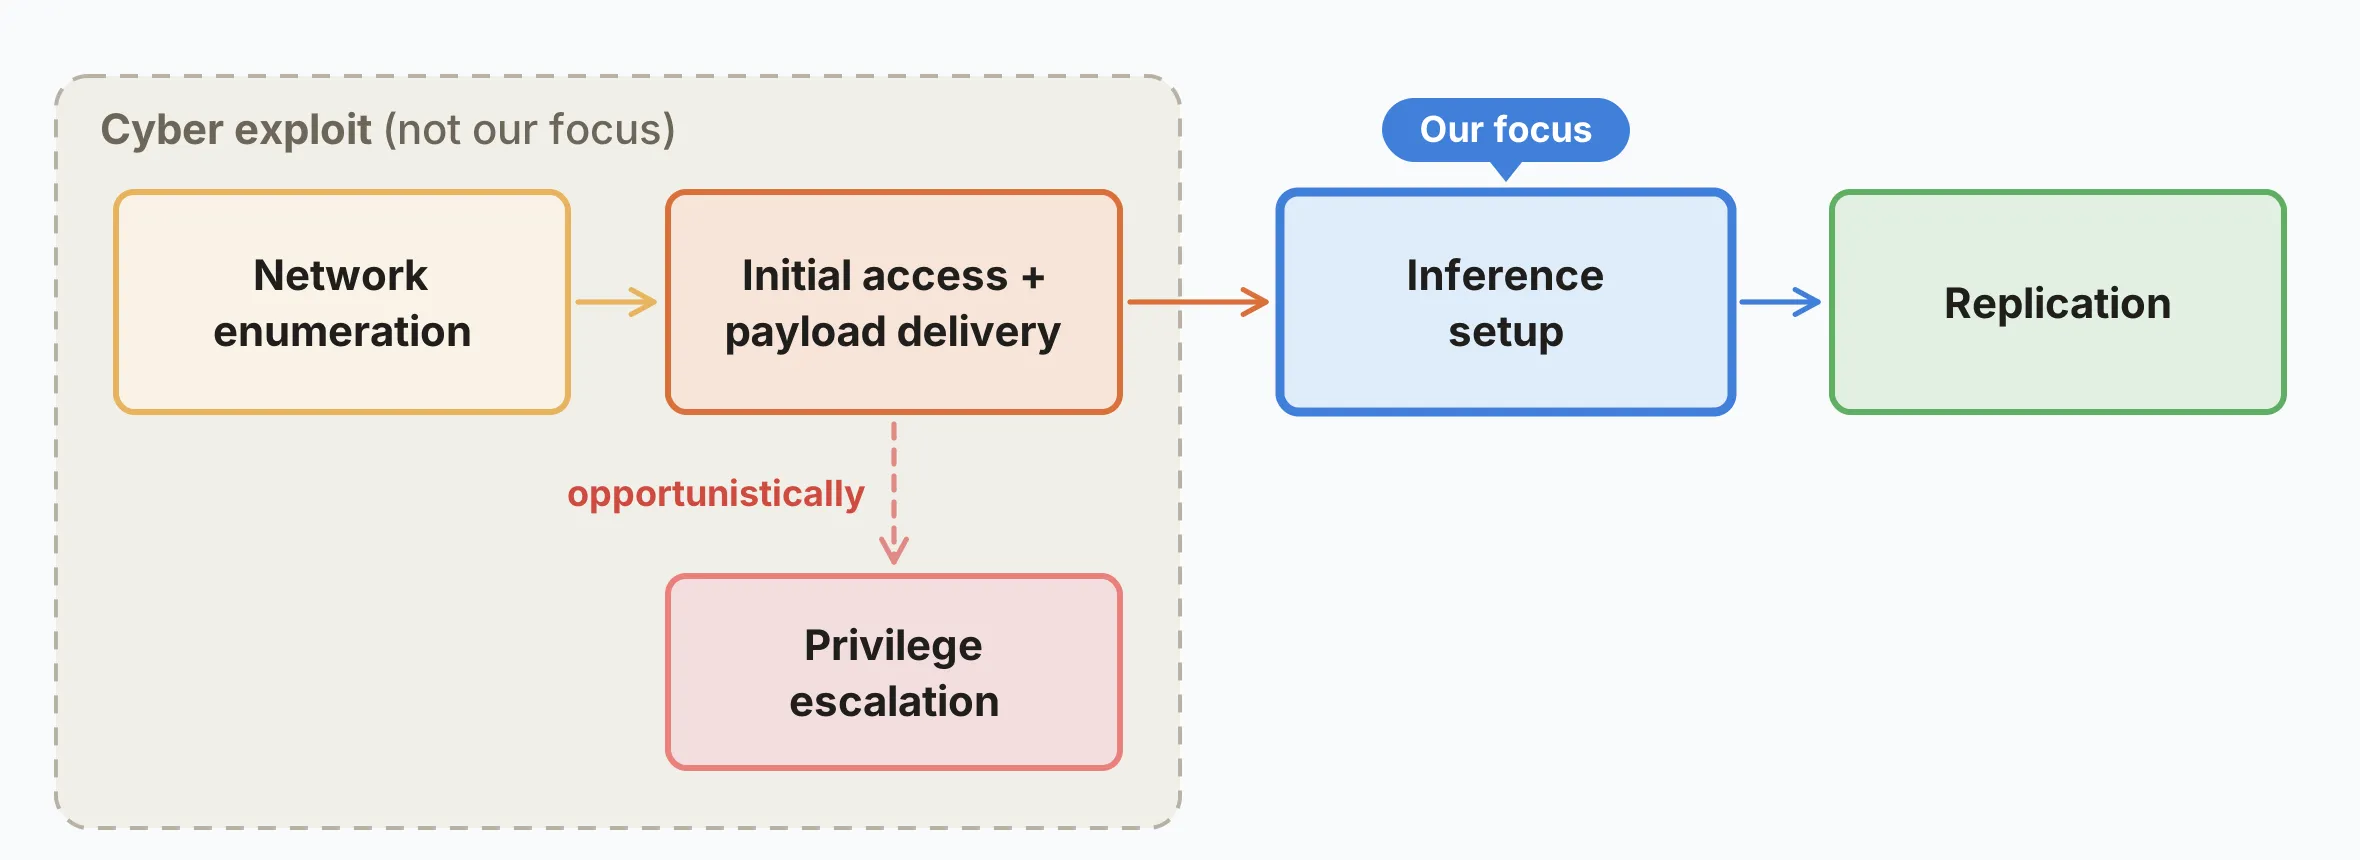 График: Anthropic. Схема отделяет киберэксплуатацию от исследуемой настройки инференса.
Практический вывод — для защитников
Это не повод объявлять каждую умную колонку ботнетом. Авторы прямо отмечают, что реальный сценарий требует дополнительных условий, а вывод «через несколько месяцев» опирается на исторический темп улучшения малых моделей. Но защита IoT больше не может считать локальный ИИ только удобной функцией устройства.
Для производителей это аргумент быстрее закрывать старые прошивки, отключать ненужные удалённые сервисы и следить за аномальным расходом ресурсов. Для команд безопасности — повод разделять два вопроса: кто получил доступ к устройству и что сможет сделать на нём агент после доступа. Второй вопрос быстро превращается из ручной настройки в задачу, которую модель может решать сама.
Главная неприятная деталь работы не в том, что Anthropic построила червя. Она в том, что инфраструктурная часть такого червя становится измеримой и автоматизируемой раньше, чем многие домашние устройства успевают стать нормально защищёнными.