OpenAI tugevdas ChatGPT ja Codexi kaitset: AI-teenuse konto muutub tööseifiks
OpenAI tugevdas ChatGPT ja Codexi kaitset: AI-teenuse konto muutub tööseifiks
OpenAI käivitas Advanced Account Security — vabatahtliku tugevdatud kaitse režiimi ChatGPT kontodele. See koondab meetmed, mida varem seostati pigem poliitikute, ajakirjanike või kriitilise taristu administraatorite postkastidega: paroolita sisselogimine, füüsilised turvavõtmed, rangem ligipääsu taastamine, lühemad sessioonid ja teavitused sisselogimistest. Oluline detail: kaitse laieneb ka Codexile, kui seda kasutatakse sama loginiga.
Väljalaske mõte ei ole ainult uus turvaseade. OpenAI tunnistab sisuliselt, et AI-teenuse kontost on saanud väärtuslik töömahuti: seal võivad olla isiklikud küsimused, ärikontekst, kood, dokumendid, otsuste ajalugu ja ligipääs tööriistadele. Sellise konto kaotus meenutab juba mitte meelelahutusteenuse häkki, vaid tööseifi kompromiteerimist.
Mis kasutaja jaoks muutub
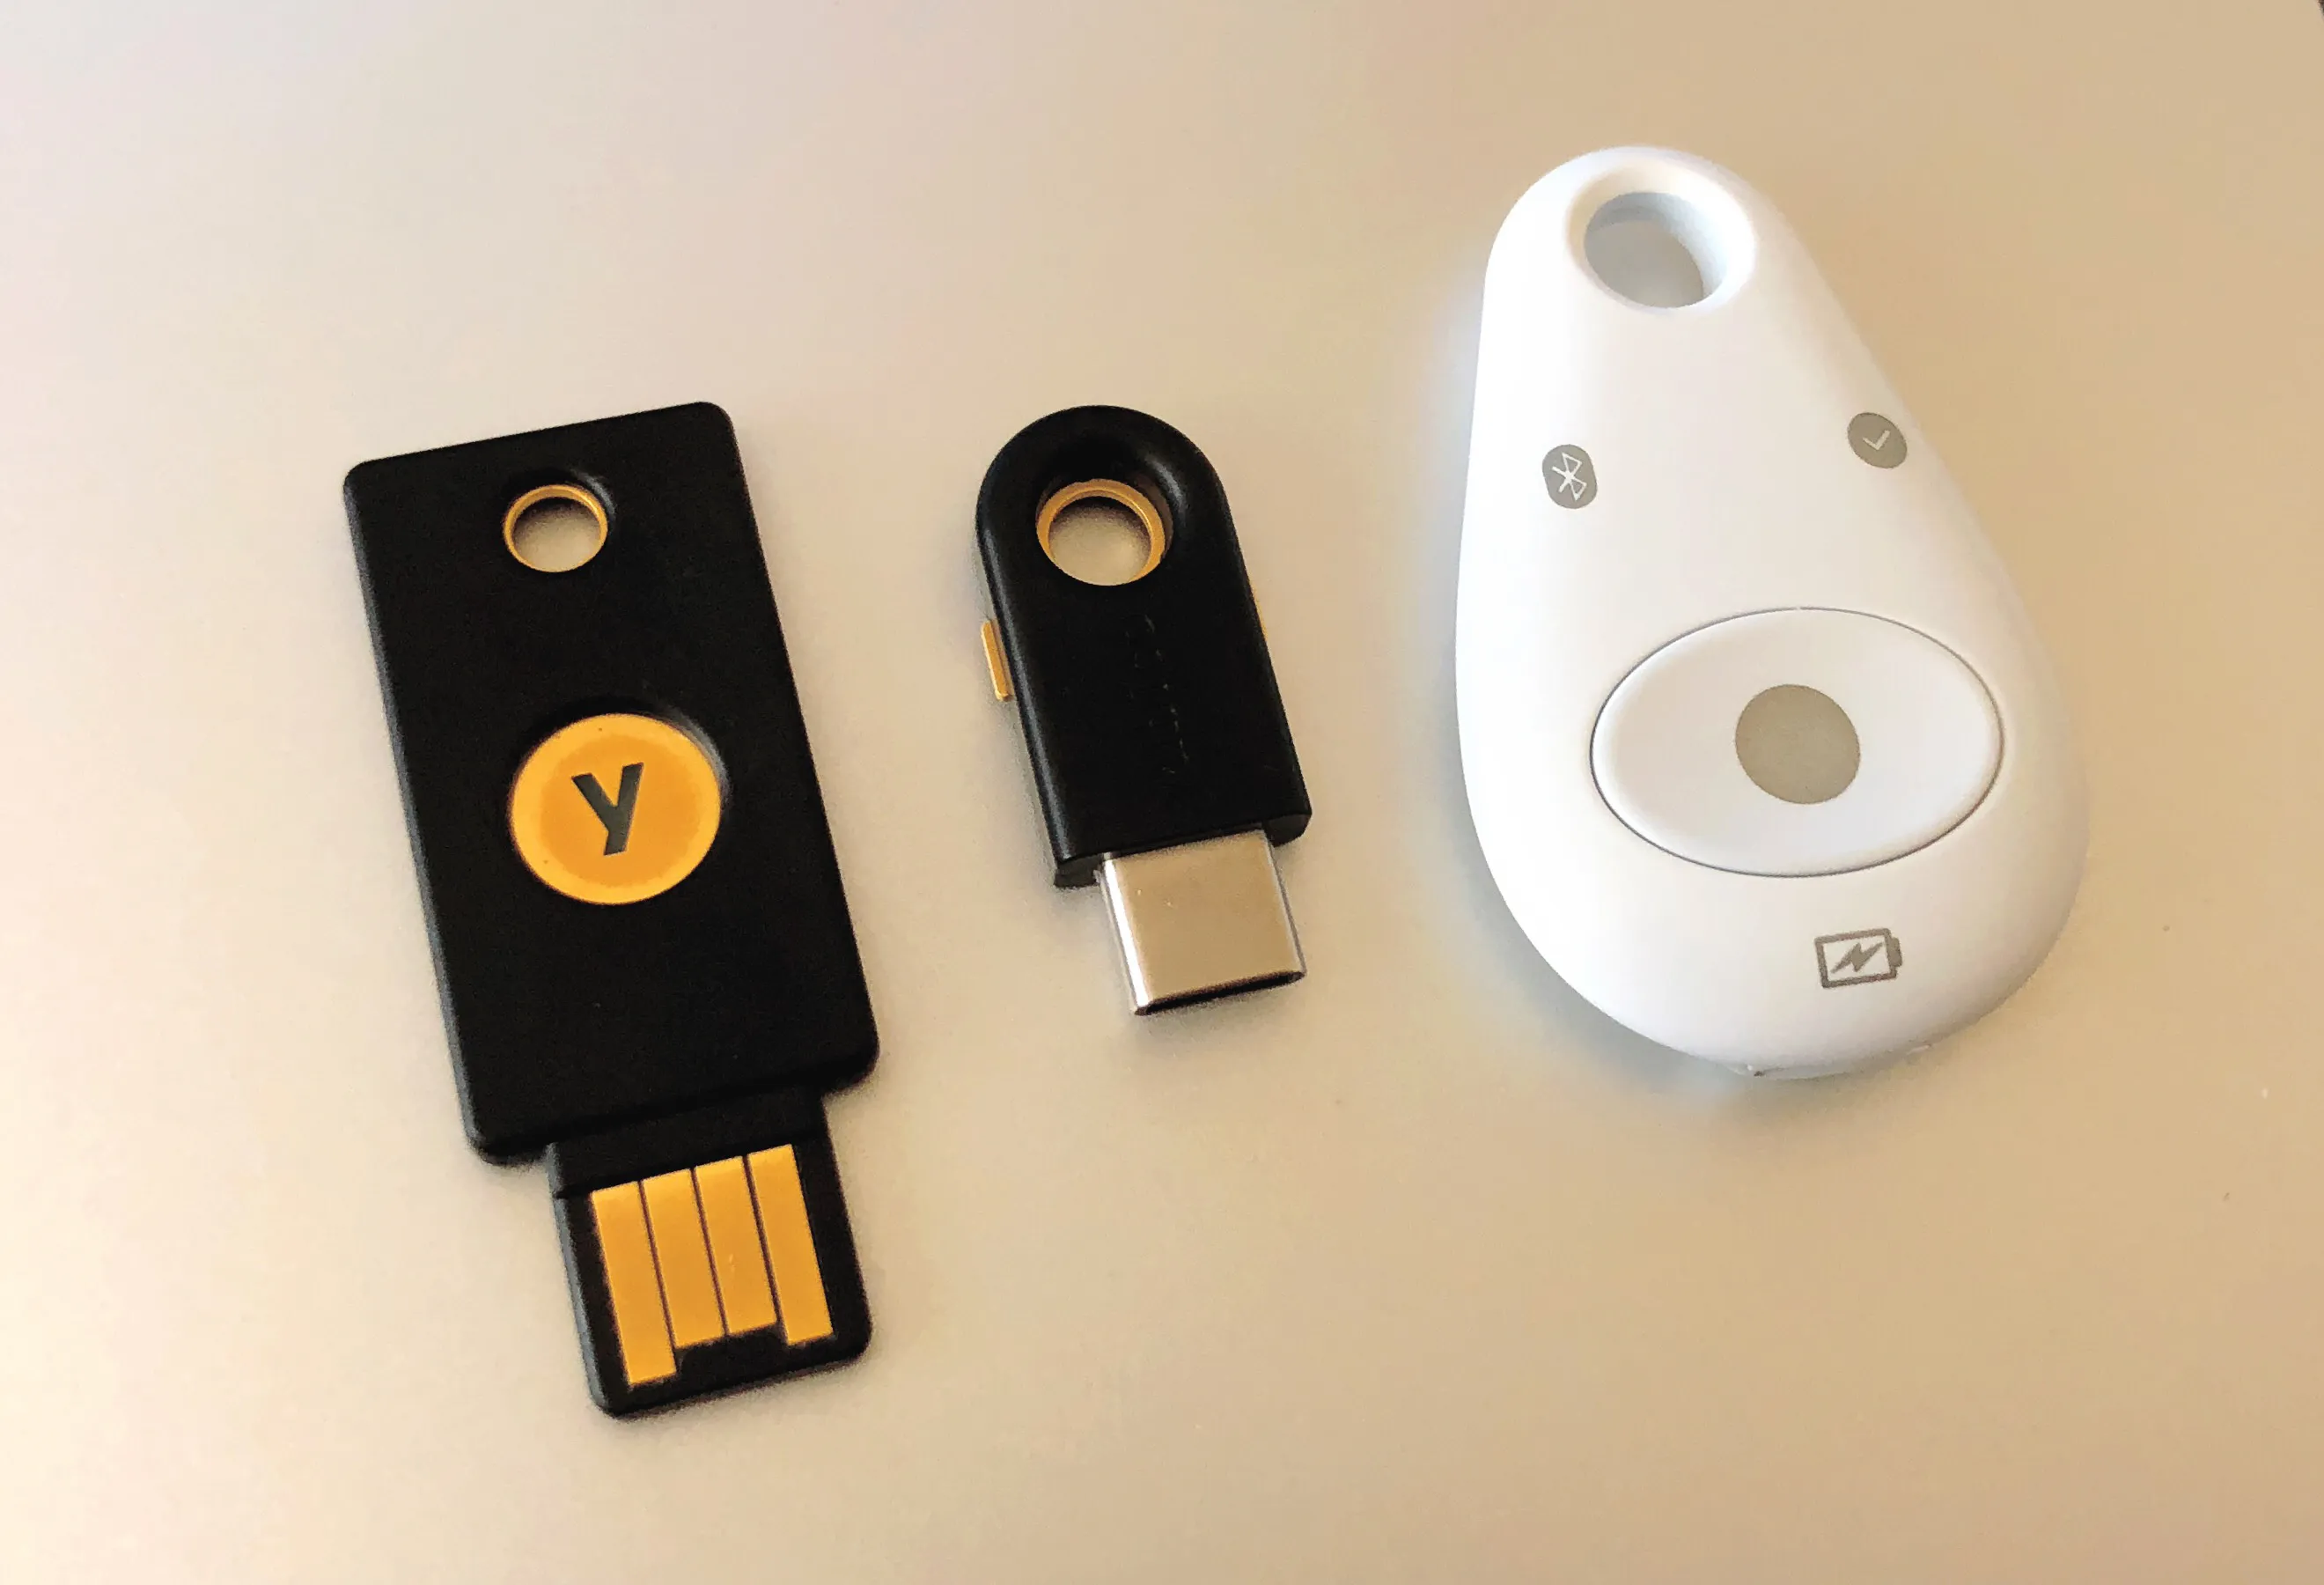
Advanced Account Security režiimis ei saa tugineda tavalisele paroolile. Kasutaja peab sisse lülitama pääsuvõtmed või füüsilised turvavõtmed — näiteks YubiKey või mõne muu FIDO-ühilduva võtme. OpenAI teatas eraldi partnerlusest Yubicoga: kasutajatele pakutakse soodustingimustel võtmekomplekti, kuid režiim ei ole seotud ainult selle brändiga.
Ka ligipääsu taastamine muutub rangemaks. E-post ja SMS lülitatakse taastamiskanalitena välja, sest just postkasti murdmise, SIM-kaardi ümbervormistamise või sotsiaalse manipulatsiooni kaudu püütakse sageli järgmisesse teenusesse pääseda. Selle asemel on vaja varupääsuvõtmeid, füüsilisi võtmeid või taastamiskoode. Sellise kaitse hind on kasutaja vastutus: OpenAI hoiatab otse, et tugi ei saa kontot taastada neile, kes lülitasid režiimi sisse ja kaotasid kõik sisselogimisviisid.
Režiim lühendab ka aktiivsete sessioonide aega, näitab kontole sisselogimisi ja võimaldab hallata seadmetel aktiivseid sessioone. Inimestele, kes kasutavad ChatGPT-d ja Codexit töövoogudes, meenutab see juba minimaalset ligipääsukontrolli, mitte lihtsalt „lisalinnukest“ seadetes.
Miks see on tähtis just AI-teenuste puhul
E-postil ja pilvedokumentidel on riskirühmadele mõeldud tugevdatud kaitse loogika juba ammu. WIRED võrdleb OpenAI sammu õigustatult Google’i aastatepikkuste tugevdatud kaitse programmidega. Uus on see, et sellist režiimi vajab nüüd massiline AI-teenus.
Põhjus on lihtne: ChatGPT ei ole enam ainult küsimuste aken. Üha sagedamini on see projekti mälu, dokumentide abiline, liides ettevõtte teadmistele ja töökiht koodi jaoks. Codex suurendab riski: kui AI-assistent osaleb arenduses, võib konto avada mitte ainult vestlusi, vaid ka repositoride konteksti, ülesandeid, toote loogikat ja potentsiaalselt tundlikke taristulõike.
Redditi r/OpenAI kogukonnas on juba näha arutelusid kasutajatelt, kes on Codexis puutunud kokku „kõrge riskiga kübertegevuse“ piirangute ja märgistustega. See ei ole uue funktsiooni faktiallikas, kuid näitab hästi meeleolu: arendajad hakkavad AI-tööriistade ligipääsu käsitlema oma tööohutuse osana, mitte tavalise tellimusena.
Privaatsus muutub turvarežiimi osaks
Eraldi tähtis seade on vestluste automaatne välistamine mudelite treeningust. OpenAI-l oli ka varem võimalus loobuda vestluste kasutamisest treeninguks, kuid Advanced Account Security režiimis lülitatakse see valik automaatselt sisse.
See on loogiline: kui ettevõte palub kasutajal minna üle turvavõtmetele, loobuda taastamisest e-posti kaudu ja elada lühemate sessioonidega, eeldab ta, et konto sees võib olla eriti tundlik info. Ajakirjanike, poliitikute, teadlaste, dissidentide, ettevõtete töötajate ja turvameeskondade jaoks ei ole privaatsus siin eraldi teema, vaid sama riskimudeli osa.
Kellele muutub režiim kohustuslikuks
Praegu on Advanced Account Security ChatGPT veebiversiooni kasutajatele vabatahtlik. Kuid ühe grupi jaoks teeb OpenAI selle juba kohustuslikuks: Trusted Access for Cyber programmi individuaalsed osalejad, kes saavad kaitseülesannete jaoks ligipääsu võimsamatele ja vähem piiratud mudelitele, peavad režiimi sisse lülitama alates 1. juunist 2026. Organisatsioonidele on alternatiiv: kinnitada, et neil on ühtse sisselogimise kaudu juba kasutusel andmepüügikindel autentimine.
See on oluline tulevikumarker. Mida rohkem AI-süsteemid oskavad inimese nimel teha — kirjutada koodi, ühenduda tööriistadega, analüüsida sisemisi andmeid, aidata küberkaitses —, seda vähem saab tööstus suhtuda kontosse kui lihtsasse loginisse. AI-ligipääsu ümber hakkavad tekkima samad praktikad nagu ettevõtte e-posti, pilveadministraatori ja arendussüsteemide ümber: võtmed, lühikesed sessioonid, range taastamine, sisselogimiste audit ja eraldi reeglid riskirühmadele.
Tavalise kasutaja järeldus on lühike: kui ChatGPT-s elavad juba teie töö, dokumendid, kood või isiklikud otsused, tuleb kontot kaitsta nagu töövara. Advanced Account Security ei ole universaalne lahendus kõigile — varuvõtmete kaotamine on valus. Kuid selle ilmumine näitab, kus kulgeb digiturvalisuse uus piir: mitte ainult e-posti ja panga ümber, vaid ka AI-mälu ümber, mille kaudu käib üha suurem osa igapäevatööst.