IBM ja Red Hat tahavad AI abil sulgeda avatud koodi nõrga koha
IBM ja Red Hat kuulutasid välja Project Lightwelli, $5 miljardi suuruse algatuse, mis peab tugevdama open-source tarkvara turvalisust äriklientide jaoks. Wall Street Journali ja Techmeme’i andmetel tahavad ettevõtted kaasata 20 000 insenerist koosneva üleilmse tiimi, keda toetab arenenud AI, ning luua tarkvara tarneahelatele usaldusväärse enterprise-kihi.
Esmapilgul kõlab see nagu järjekordne suur korporatiivne programm. Tegelikult on teema ettevõtete igapäevatööle palju lähemal: peaaegu iga tänapäevane teenus seisab avatud teekidel, pakettidel, konteineritel ja build-tööriistadel. Kui sellisesse sõltuvusse tekib kriitiline haavatavus või pahatahtlik asendus, levib risk kiiresti pankadesse, pilvedesse, SaaS-toodetesse, sisemistesse süsteemidesse ja AI-agentidesse, mis saavad ligipääsu samadele keskkondadele.
Miks avatud koodist sai riskiala
Open source töötas kaua digimajanduse nähtamatu vundamendina: ettevõtted võtsid valmis komponente, kiirendasid arendust ja mõtlesid harva, kes täpselt iga väikest sõltuvust hooldab. Pärast tarneahela rünnakuid, nakatunud pakette ja populaarsete raamistike haavatavusi hakkas see mudel enterprise-süsteemide jaoks liiga haprana paistma.
Project Lightwell püüab vastata just sellele probleemile. Mõte ei ole avatud koodi IBM-i suletud tootega asendada, vaid luua paremini juhitav usalduskontuur: kontrollitud komponendid, pidev hooldus, kiired parandused ja selge vastutus suurklientide ees.
Kus siin AI mängu tuleb
Avalduse kõige huvitavam osa ei ole ainult summa, vaid seos „20 000 inseneri pluss AI“. Open-source ökosüsteemi kontrollimine ei skaleeru käsitsi hästi: pakette uuendatakse pidevalt, sõltuvused venivad läbi mitme kihi ning haavatavus võib ilmuda tagasihoidlikku komponenti, mida ettevõttes keegi otse ei valinud.
AI võib siin olla mitte inseneri asendaja, vaid rutiinse ja analüütilise töö võimendi: otsida kahtlasi muudatusi, siduda haavatavusi tegelike sõltuvustega, kiirendada review’d, valmistada parandusi ja aidata versioone hooldada. Kuid see tõstab ka kontrollilatti: kui AI osaleb open source’i turvalisuses, tuleb tema järeldusi kontrollida, mitte automaatselt usaldusväärseks otsuseks muuta.
Mida see ettevõtete jaoks muudab
Ärikasutajatele näitab Project Lightwell tähtsat nihet: usaldus open source’i vastu muutub eraldi teenuseks ja eraldi turuks. Varem võis ettevõte käsitleda avatud koodi tasuta ressursina, mille eest vastutab „kogukond“. Nüüd müüvad suured tegijad kindlust, et see ressurss on kontrollitud, hooldatud ja kriitiliste süsteemide jaoks sobiv.
Arendajate jaoks tähendab see vähem romantikat ja rohkem distsipliini sõltuvuste ümber. Juhtide jaoks lisandub AI-strateegiasse veel üks küsimus: mudeli valimisest ja agentide tööprotsessidega ühendamisest ei piisa; tuleb mõista, kui töökindel on kogu tarkvarakeskkond nende all. Mida rohkem AI saab ligipääsu koodile, andmetele ja sisemistele tööriistadele, seda kallimaks muutub nõrk lüli tavalises teegis. Ja seda suurem on nende tiimide väärtus, kes oskavad mitte ainult uut koodi kirjutada, vaid ka hoida kontrollitavat ja uuendatavat baasi nii võõrastele kui oma AI-süsteemidele.
Kui IBM ja Red Hat suudavad Lightwellist töötava standardi teha, ei muutu open source vähem avatuks. Küll aga võib see hakata rohkem meenutama taristut, millel on kontrollid, garantiid ja usalduse selge hind.
- wsj.comIBM, Red Hat Pledge $5 Billion for AI-Driven Open Source Security Initiative
- techmeme.comIBM and Red Hat commit $5B to establish a new model for open-source software, dubbed Project Lightwell, and will deploy 20,000 engineers, supported by AI
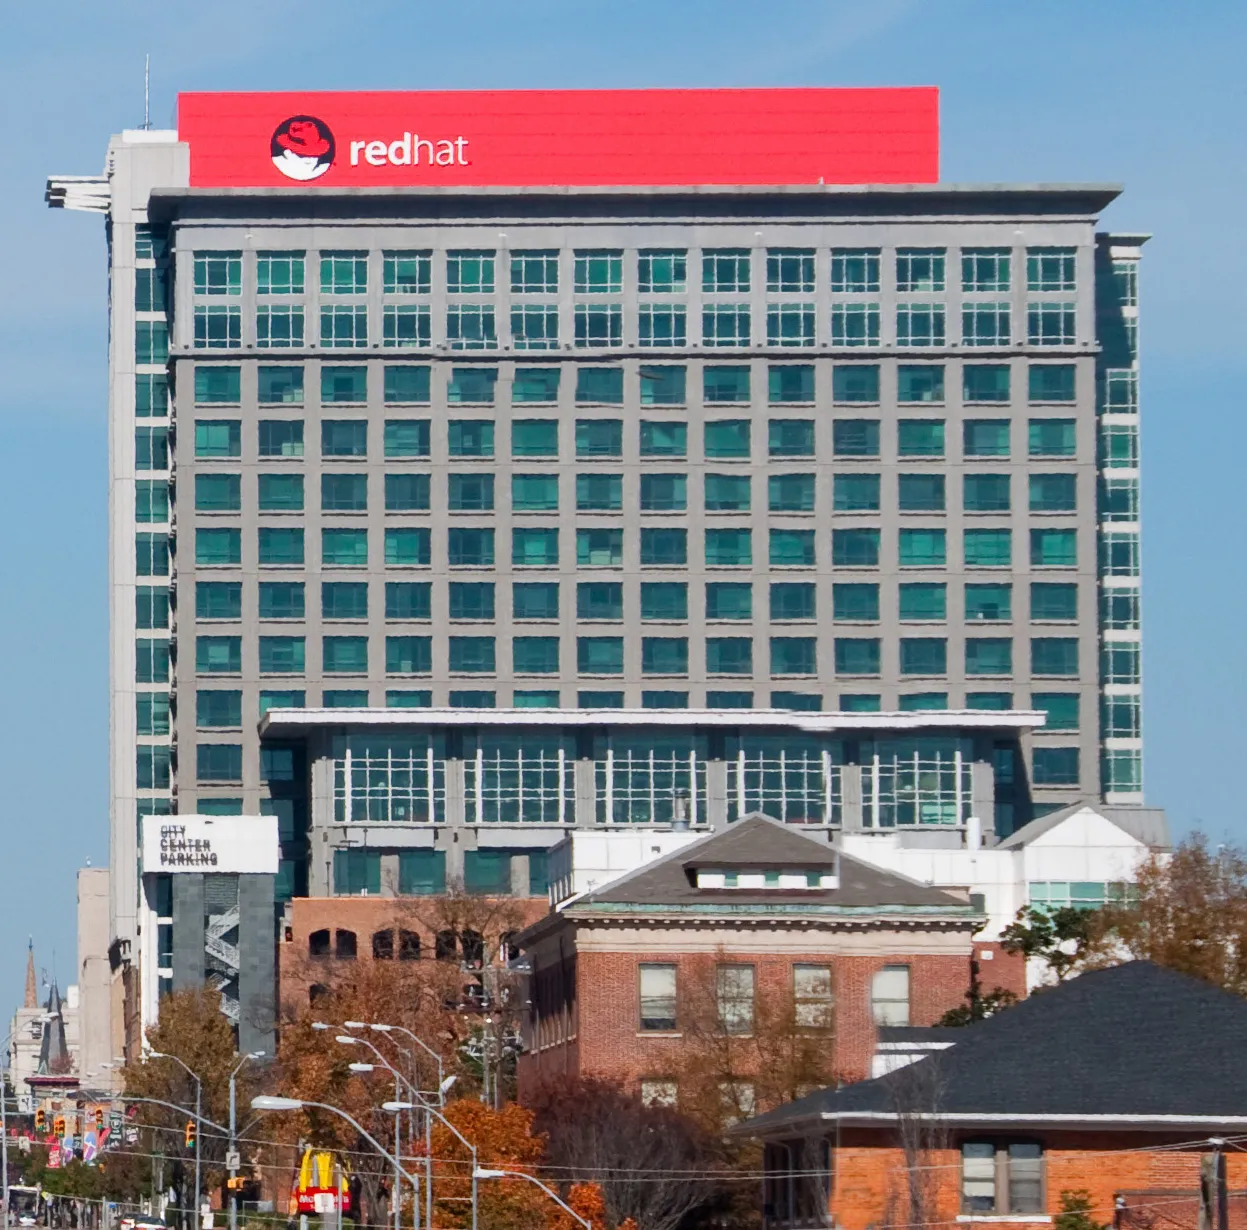
- commons.wikimedia.orgFile:Red Hat headquarters at Raleigh, North Carolina, US -- 9 November 2013.jpg - Wikimedia Commons